フィッシングサイトに個人情報を入力してしまったときの対処法|入力内容別に今すぐ行うこと
 kaik-2
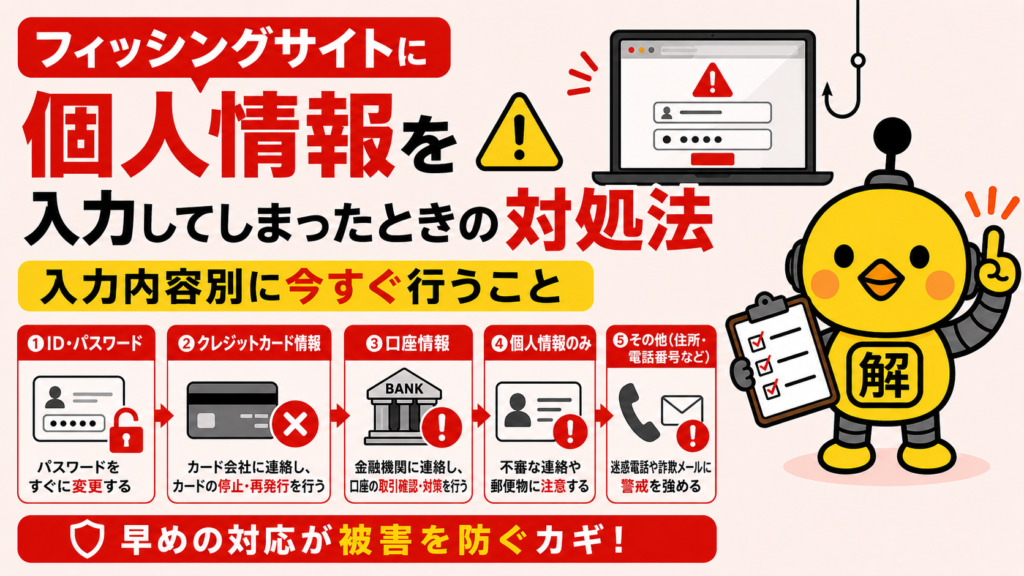
フィッシングサイトに個人情報を入力してしまったときの対処法|入力内容別に今すぐ行うこと
入力してしまった情報によって、やることは違います。「何を入力したか」を最初に整理しよう。
🎧 音声で聞く|騙された直後の被害を止めるトリアージ
通勤中・家事をしながらでも「ながら学習」できます(再生でXP+10)
「宅配会社だと思って、名前と住所を入力してしまった」「銀行の偽サイトにIDとパスワードを入力した」「SMSで届いた認証コードまで入力してしまった」「運転免許証の画像をアップロードしてしまった」
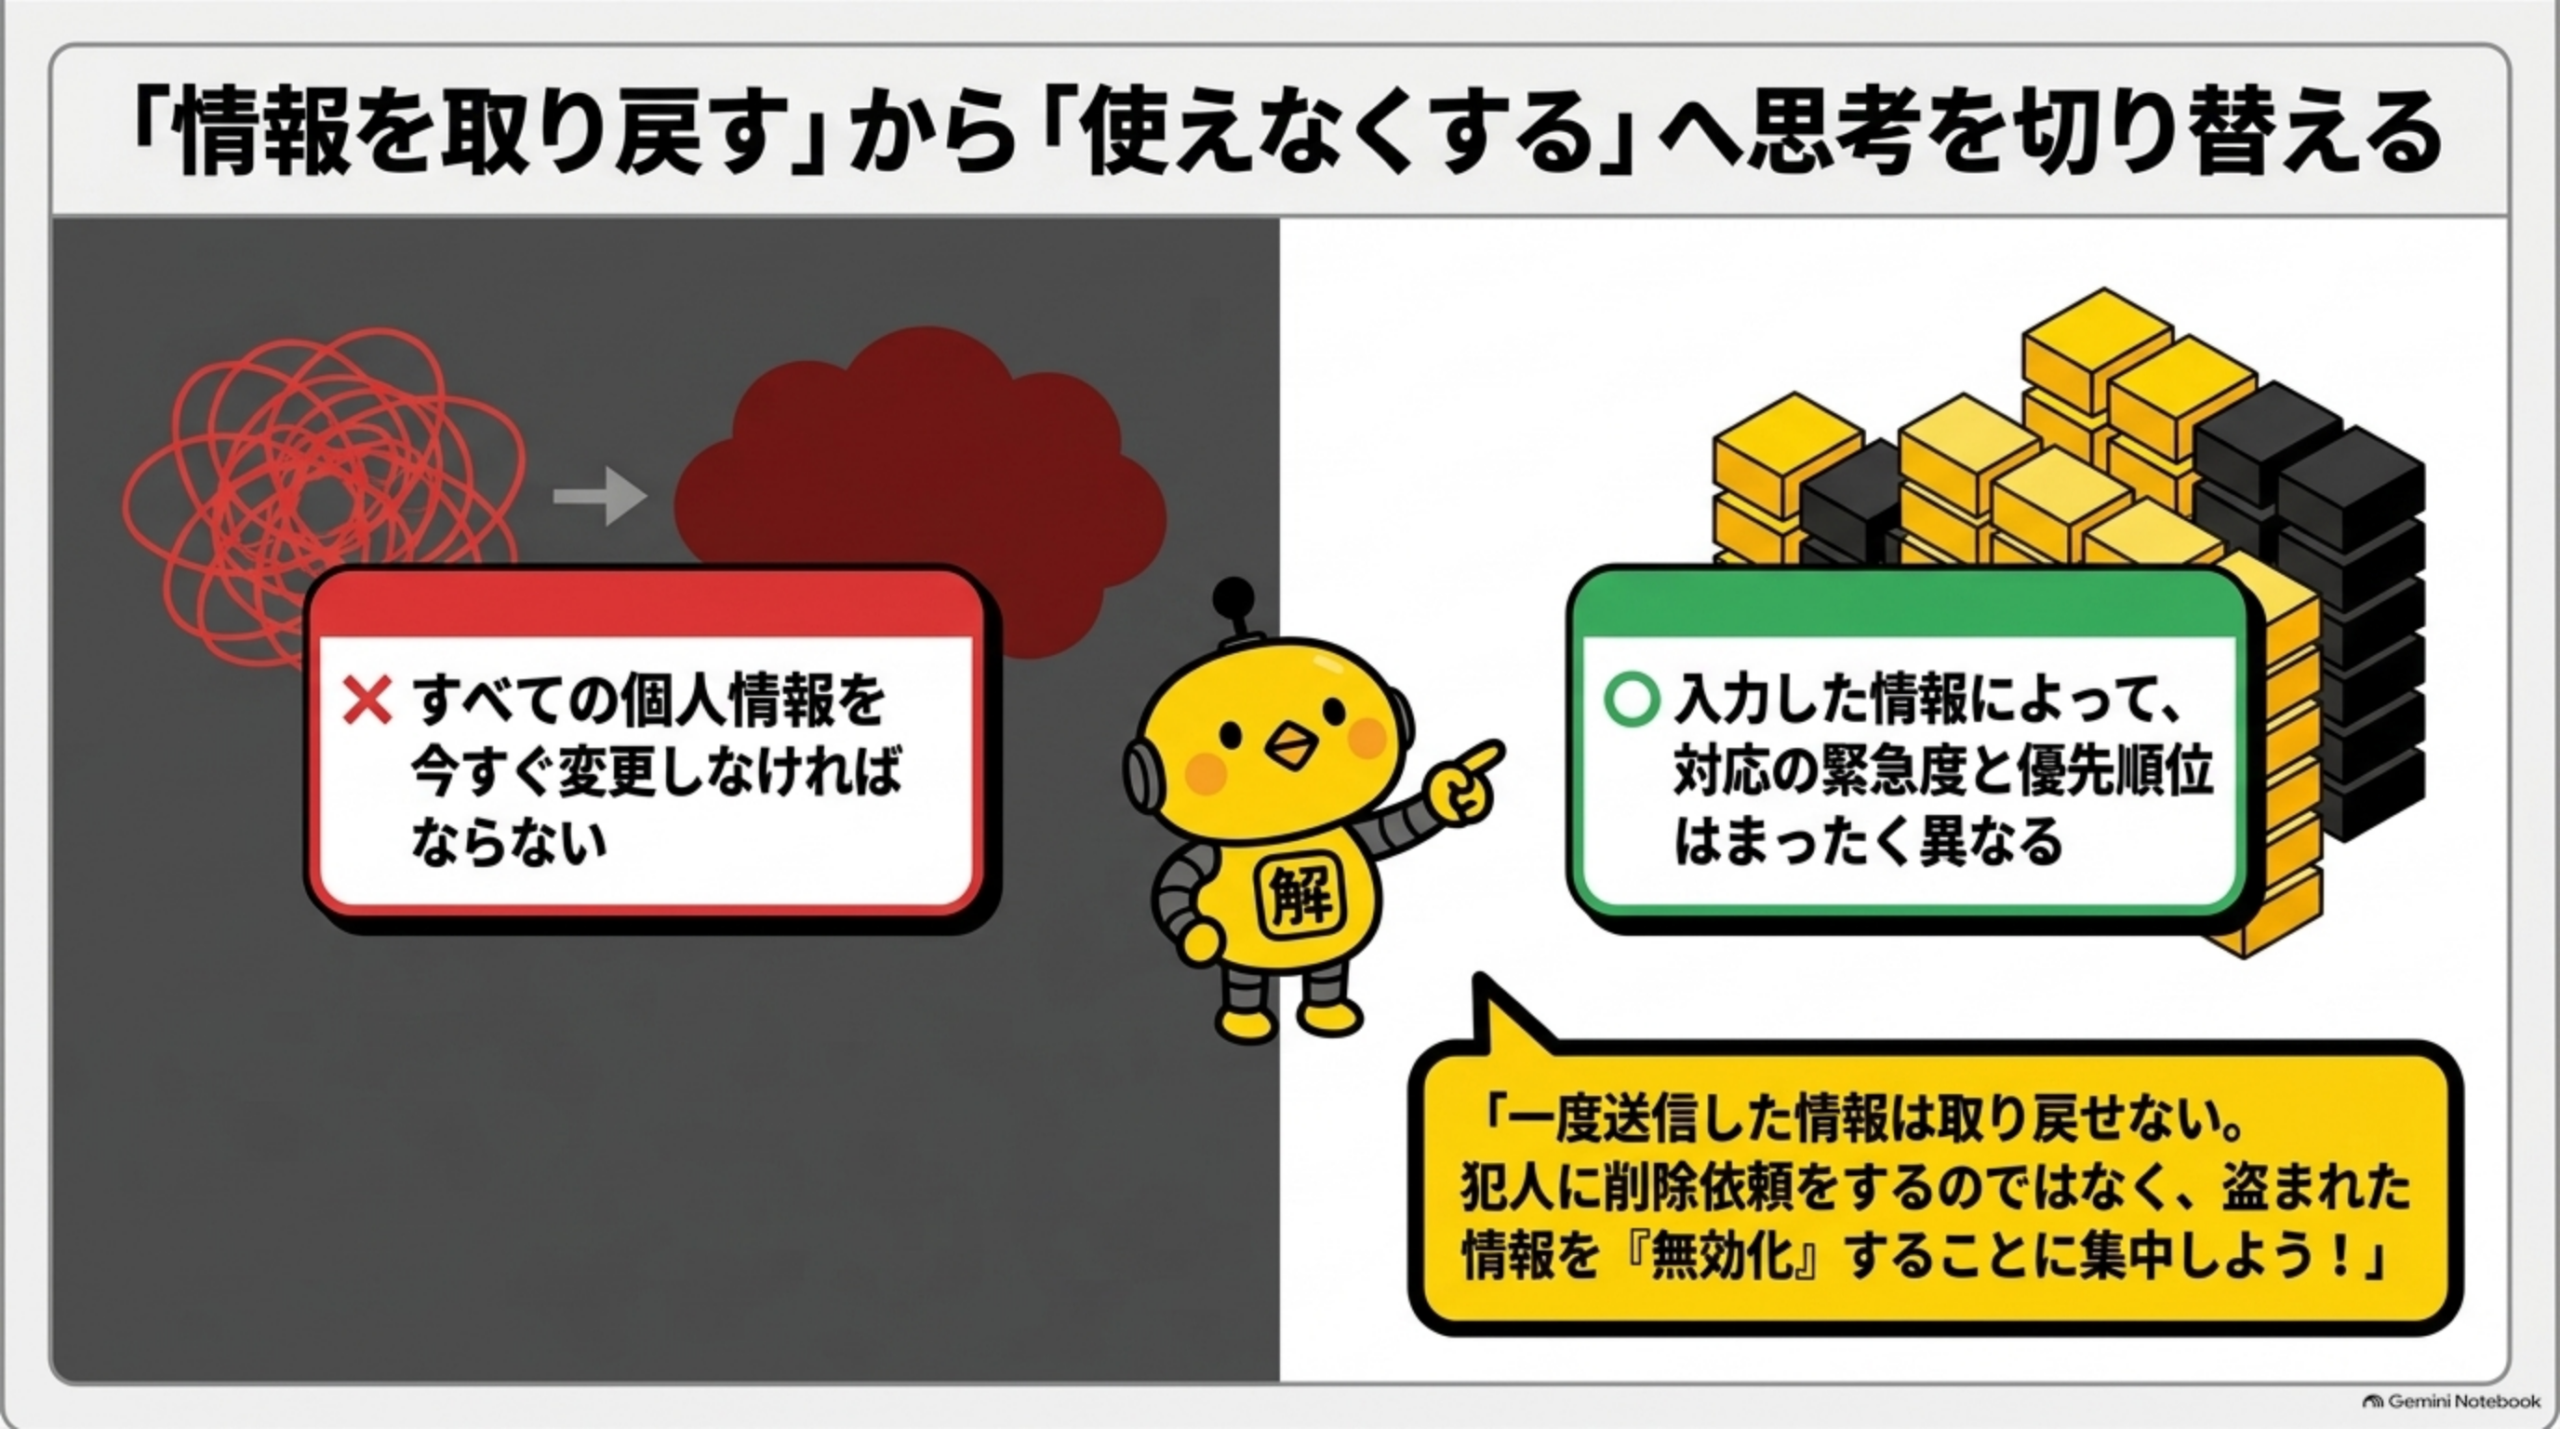
フィッシングサイトに情報を入力したと気付くと、個人情報を全部変更しなければいけない?と焦ってしまいます。しかし、対応は入力した情報によって異なります。
警察庁によると、フィッシングサイトでは、氏名・住所・電話番号・生年月日だけでなく、ID・パスワード、銀行口座情報、クレジットカード番号、ワンタイムパスワード、運転免許証やマイナンバーカードの画像などまで入力させる手口が確認されています。この記事では、まだ被害が確認できていない段階も含め、入力直後に被害を封じ込める方法を解説します。
📌 この記事で分かること
- 入力した情報の種類ごとに変わる優先対応
- 最初の10分・24時間・1週間でやるべきこと
- パスワードの使い回しがある場合の変更順序
- SMS認証コード・カード・銀行口座を入力した場合の緊急対応
- 本人確認書類・マイナンバーカード・不審アプリへの対処
- やってはいけない8つの対応
- まず結論|何を入力したかで対応を決める
- 最初の10分で行うこと
- 🔍 漏洩情報トリアージ・チェッカー
- 氏名・住所・電話番号だけ入力した場合
- メールアドレスを入力した場合
- ID・パスワードを入力した場合
- SMS認証コード・ワンタイムパスワードまで入力した場合
- クレジットカード・銀行口座・証券口座を入力した場合
- 本人確認書類・マイナンバーカードを送った場合
- 不審なアプリもインストールしてしまった場合
- パスワード変更だけで終わらせない
- 多要素認証を設定する
- 犯人には関わらない、確認は正規窓口から
- こんな通知が来たらすぐ確認する
- ⏱️ 被害後タイムライン・チェッカー
- ✅ フィッシング後24時間の確認リスト
- 1週間程度は「二次被害」を警戒する
- やってはいけない8つの対応
- 🏆 獲得バッジ
- よくある質問
- まとめ
- 参考資料
まず結論|何を入力したかで対応を決める
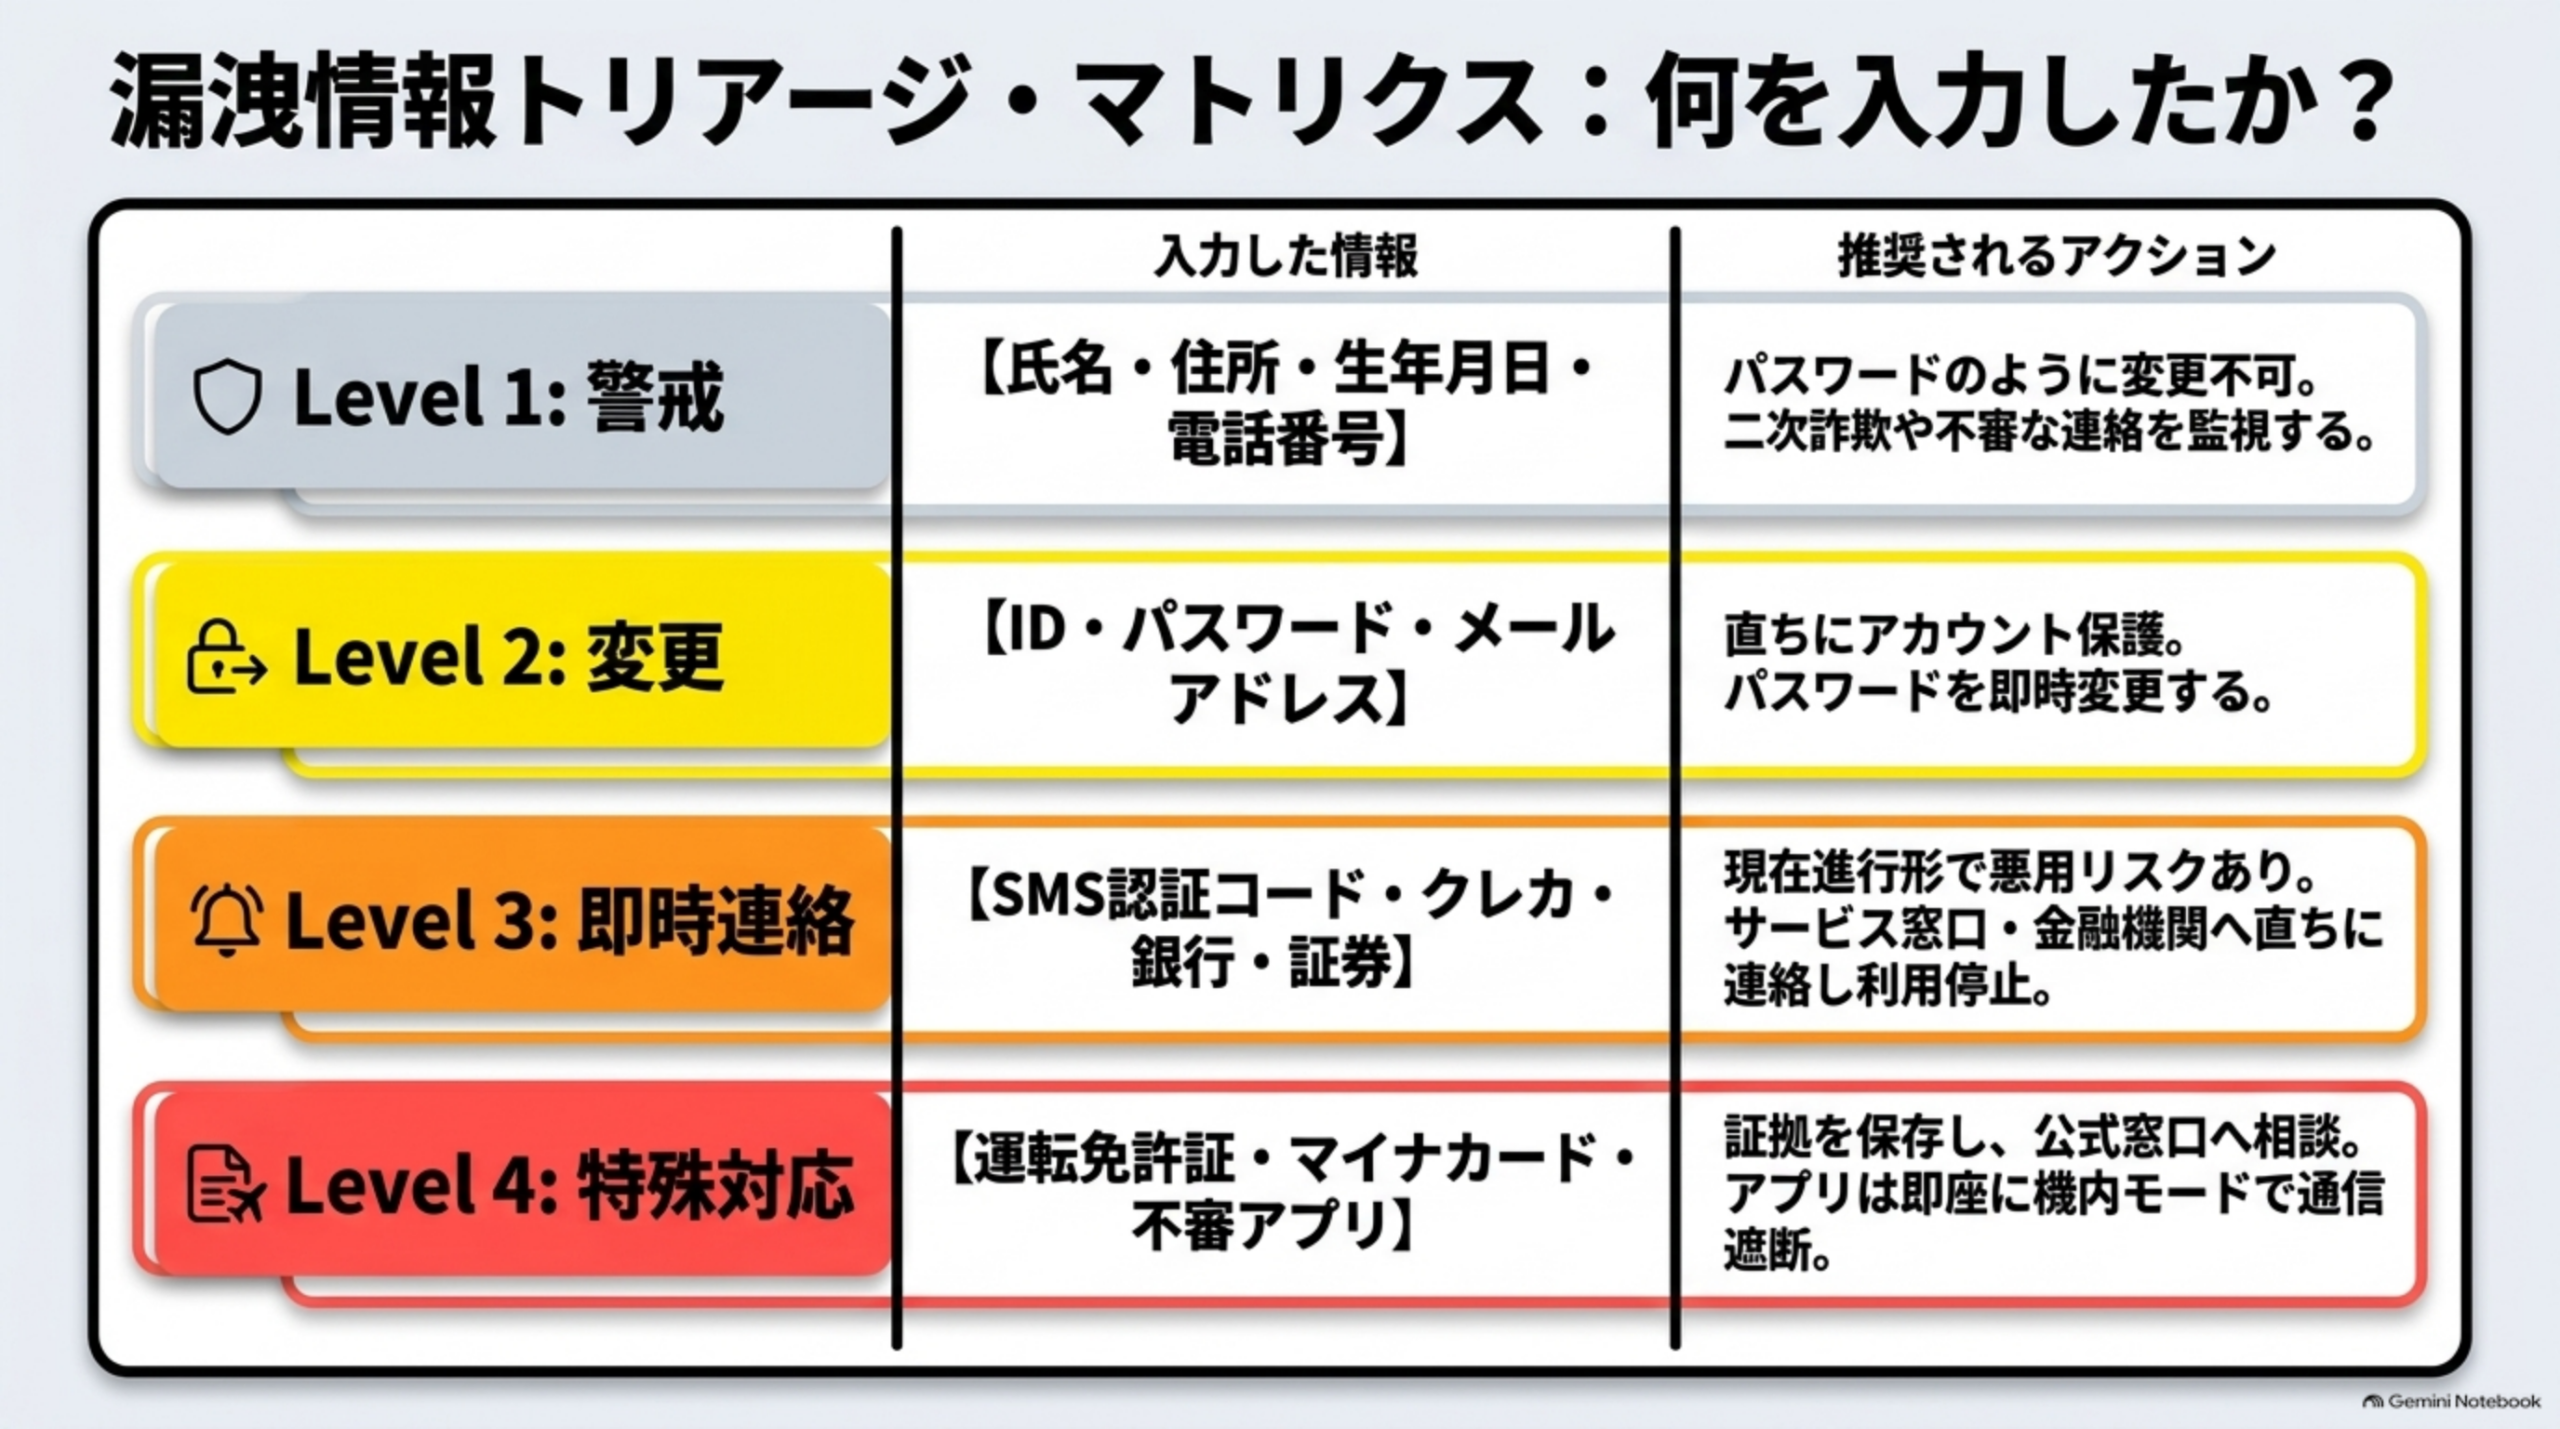
最初に、次の表で確認してください。
| 入力した情報 | 優先対応 |
|---|---|
| 氏名・住所・生年月日 | 今後の詐欺・不審連絡を警戒 |
| 電話番号 | SMS・電話による二次フィッシングを警戒 |
| メールアドレス | 不審メール・パスワード再設定通知を監視 |
| ID・パスワード | 直ちにパスワード変更 |
| 他サービスでも同じパスワード | 同じパスワードを使う全サービスで変更 |
| SMS認証コード・ワンタイムパスワード | 対象サービスを確認し、アカウント保護を急ぐ |
| クレジットカード情報 | カード会社へ連絡 |
| 銀行口座・ネットバンキング情報 | 金融機関へ直ちに連絡 |
| 証券口座情報 | 証券会社へ連絡・パスワード変更 |
| 運転免許証等の画像 | 証拠保存・悪用監視・必要に応じて相談 |
| マイナンバーカード画像 | 入力内容を確認し、必要に応じて公式窓口へ相談 |
| 不審アプリもインストールした | 通信を切り、端末側の対処も必要 |
警察庁は、フィッシングサイトへ普段使用しているID・パスワードを入力した場合、同じID・パスワードを利用するすべてのサービスで速やかに変更するよう案内しています。
カイピヨくんのひとこと
「個人情報を入れた」だけでまとめず、名前・パスワード・カード・認証コードに分けて考えよう。
最初の10分で行うこと
フィッシングサイトに入力したと気付いたら、相手へ問い合わせたり、同じサイトを何度も開いたりする前に、次の順番で対応します。
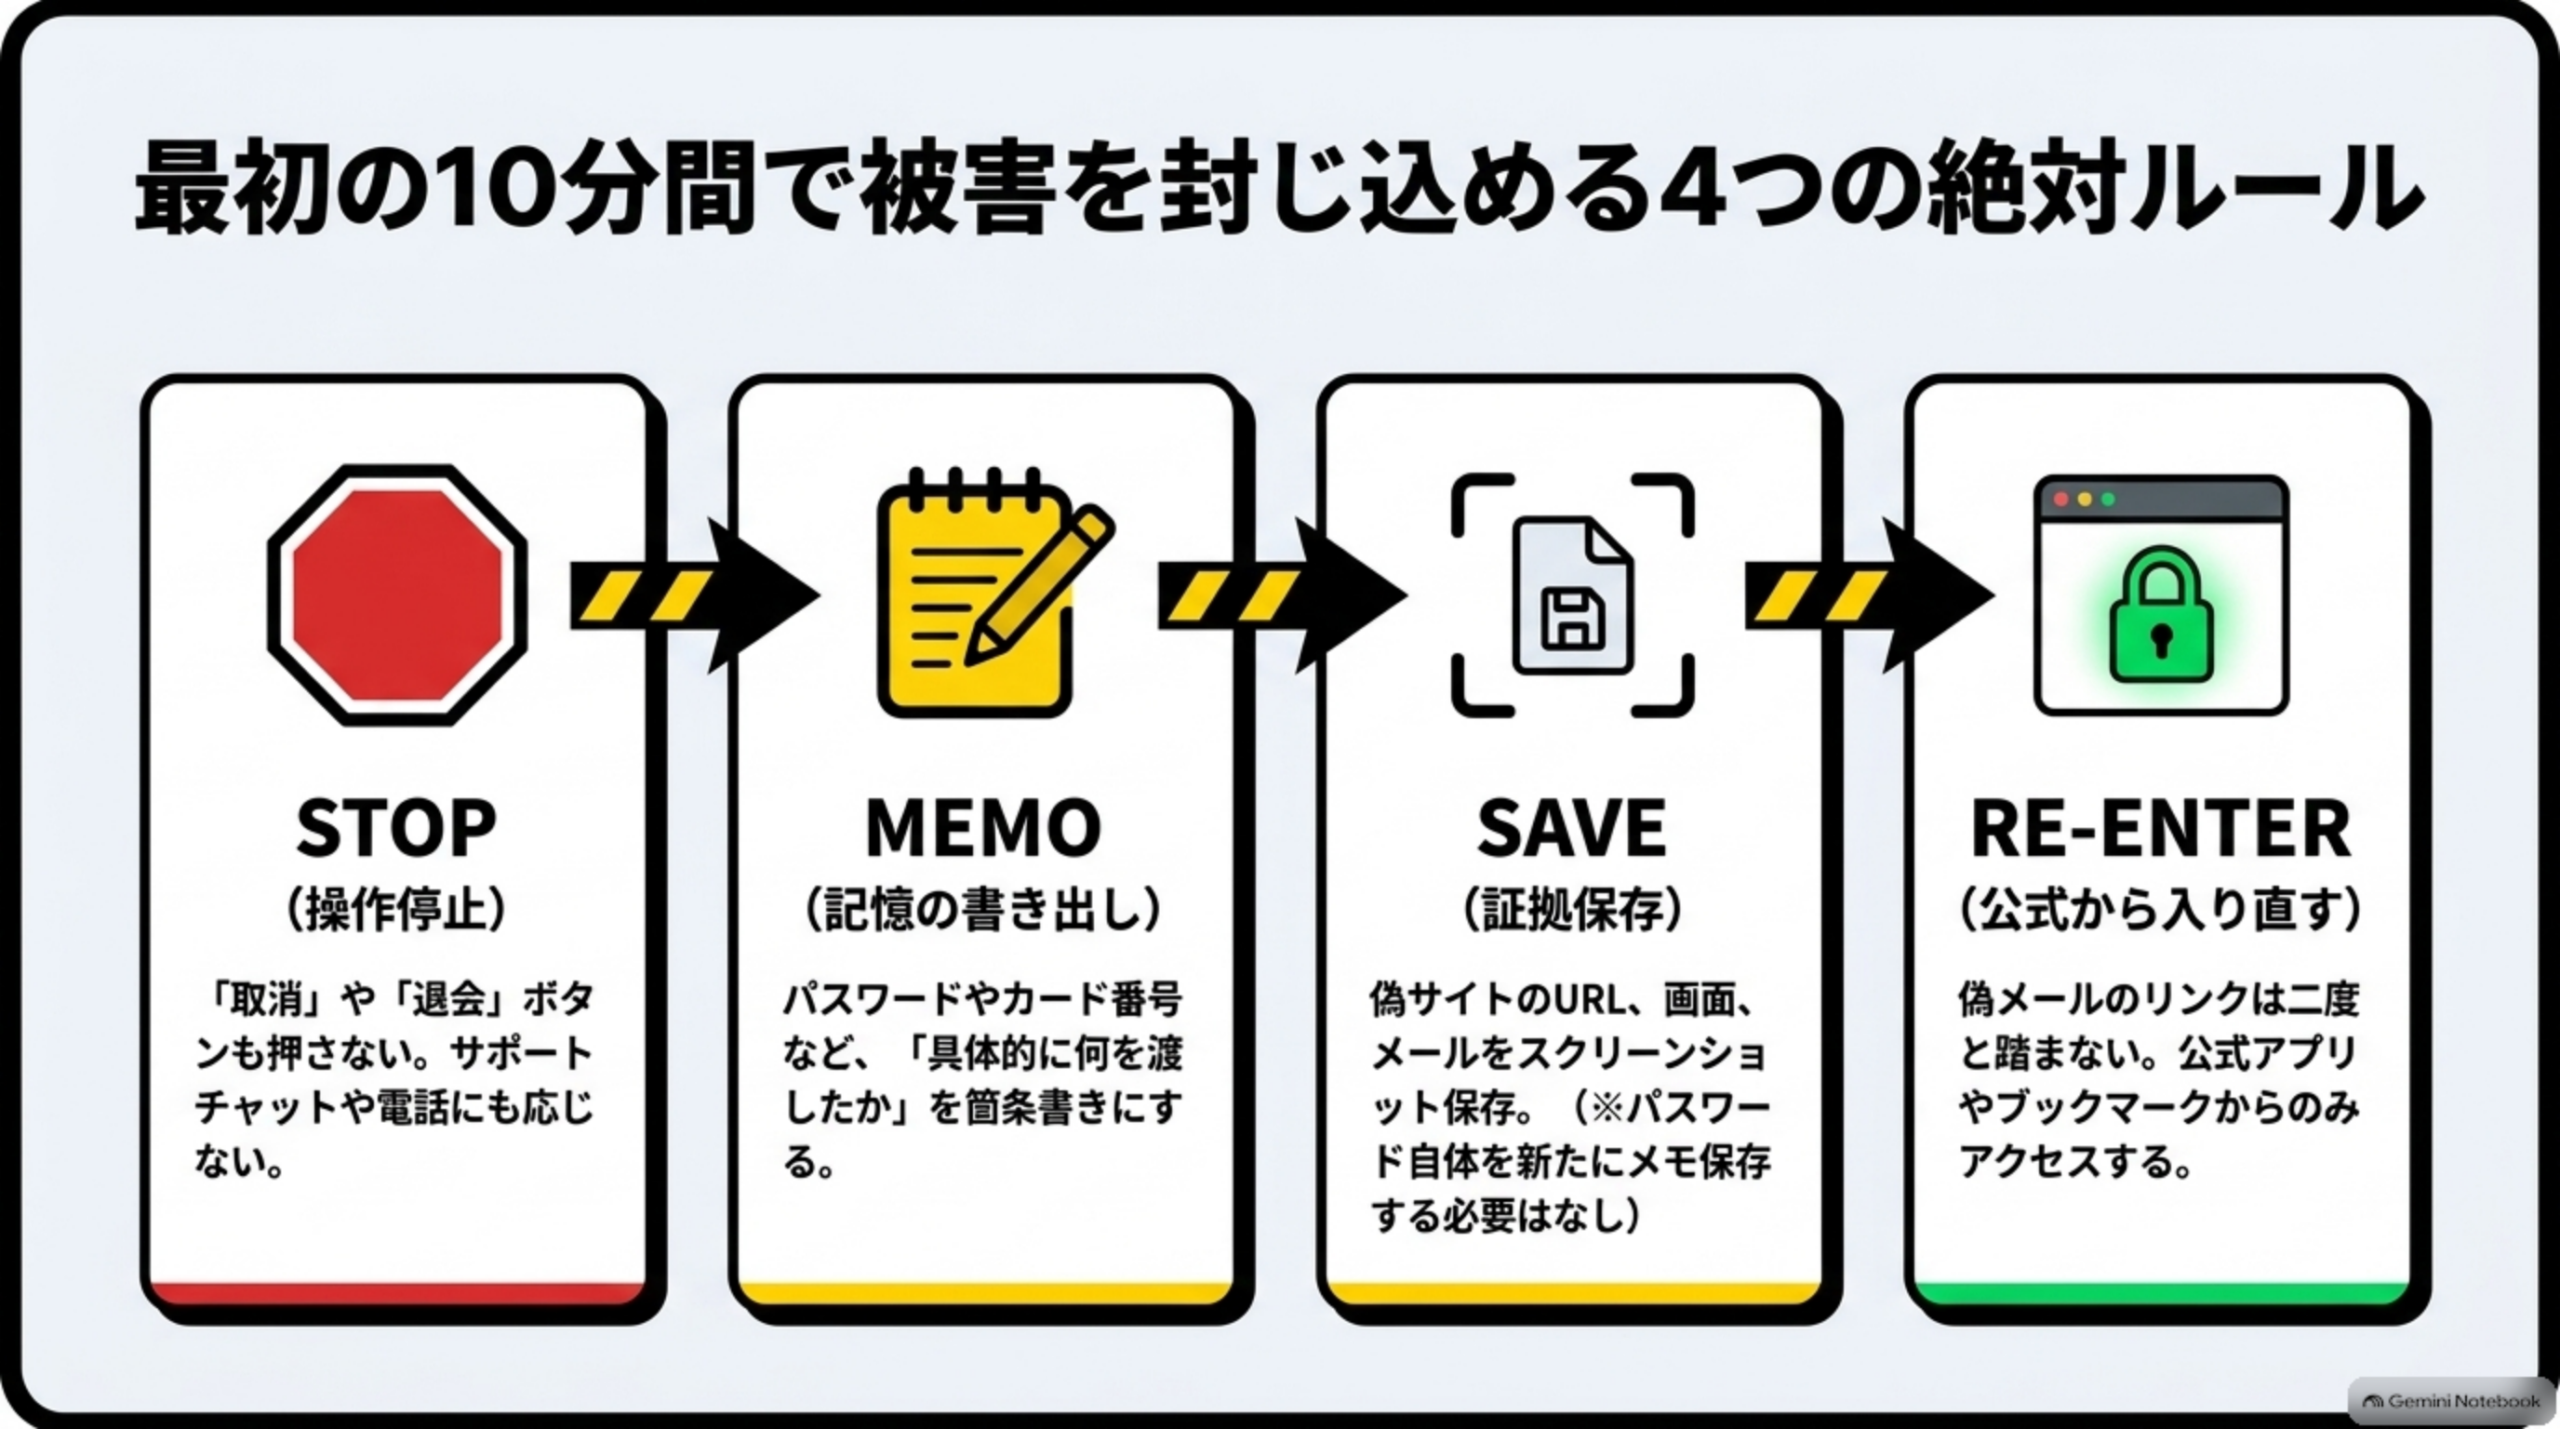
1.フィッシングサイトへの操作をやめる
それ以上、情報を追加する・「取消」「退会」などのボタンを押す・サポートへ電話する・チャットを開始する・再ログインする・認証コードを入力することはやめます。警察庁は、メールやSMS内のリンクは偽装が容易であり、正規サイトに似たドメインも多いため、リンクの見た目だけで真偽を判断することは困難だとしています。
2.何を入力したか書き出す
記憶が新しいうちに、確認日時・届いたメールやSMS・偽サイトのURL・入力した情報(氏名/住所/電話番号/生年月日/メールアドレス/ログインID/パスワード/カード番号/有効期限/セキュリティコード/銀行口座情報/SMS認証コード/本人確認書類)を整理します。重要なのは「個人情報を入力した」ではなく、具体的に何を渡したかです。
3.証拠を保存する
可能な範囲で、メール・SMS・送信元表示・受信日時・フィッシングサイトのURL・サイト画面・入力を求められた項目・サービス名・不審なログイン通知・不審な決済通知を保存します。ただし、パスワードや認証コードそのものをメモへ保存する必要はありません。証拠として残すのは「何を求められたか」です。
4.公式サイト・公式アプリから入り直す
ここから先は、フィッシングメールに記載されたリンクを二度と使いません。公式アプリ、以前から登録していたブックマーク、自分で確認した公式サイトからアクセスします。
🔍 漏洩情報トリアージ・チェッカー
入力してしまった情報を全部タップして選び、「診断する」を押してください。緊急度の高いものから順に表示します。
氏名・住所・電話番号だけ入力した場合
氏名・住所・生年月日だけ入力した場合
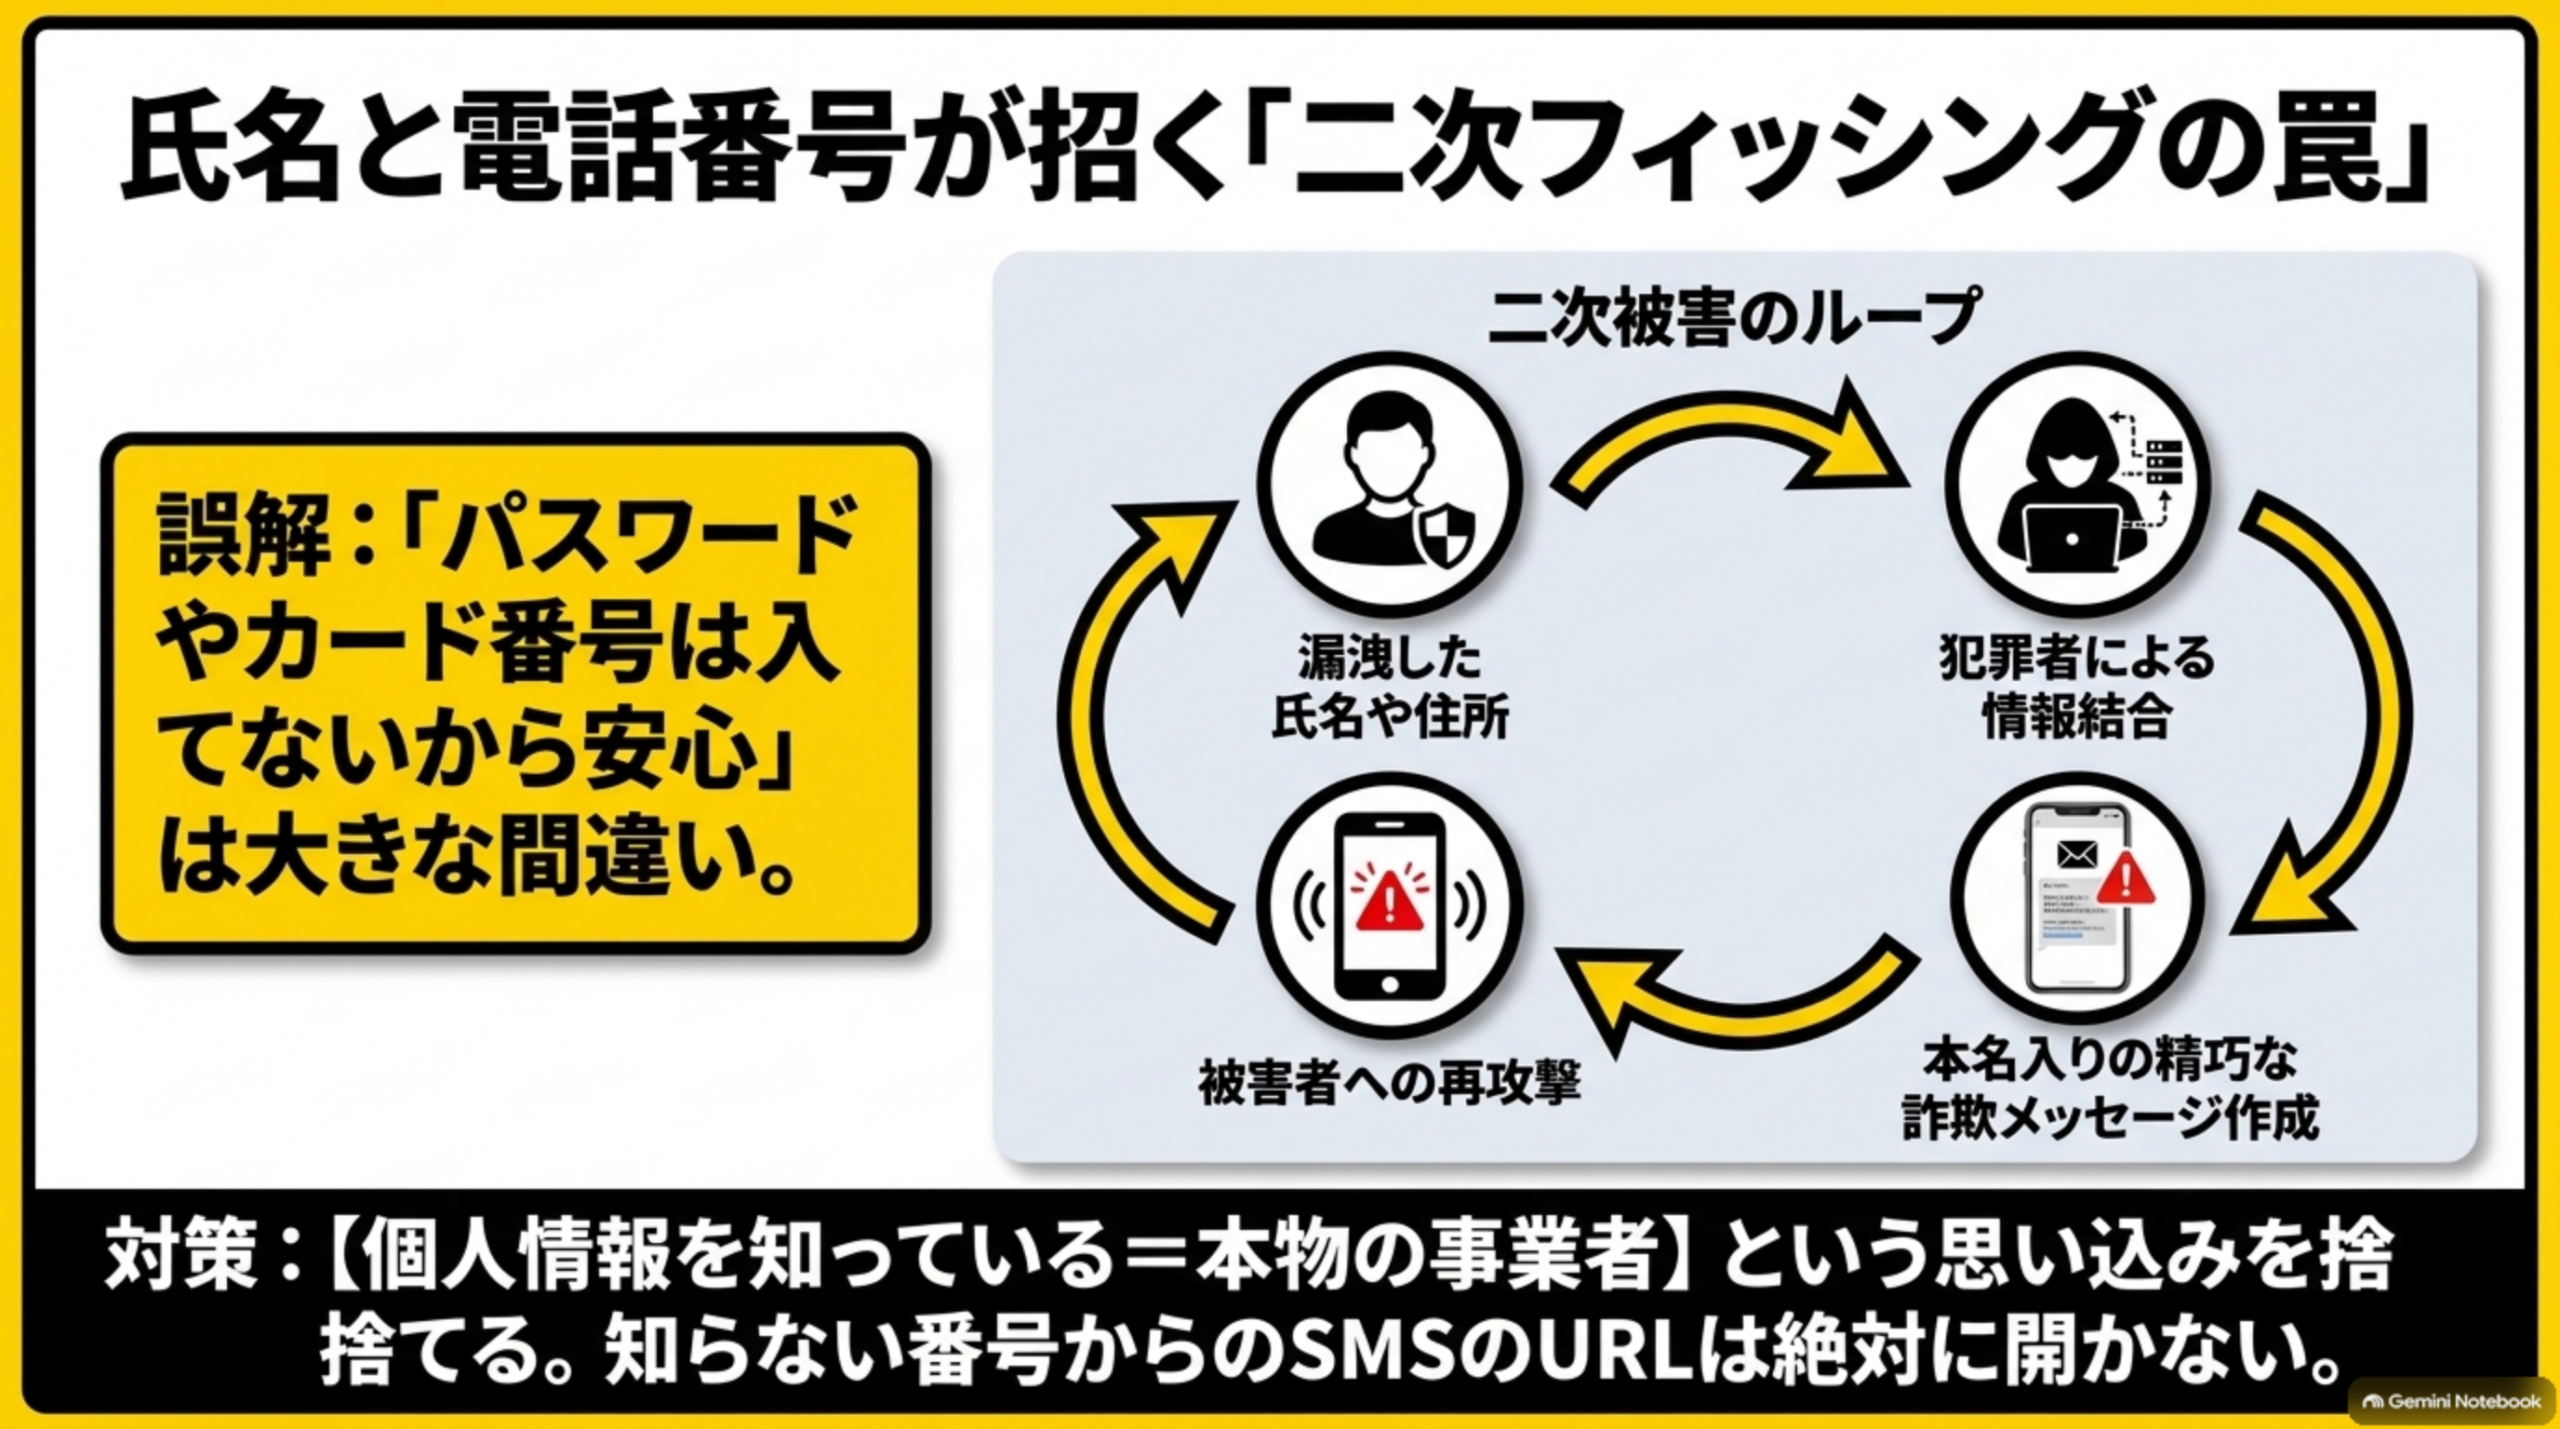
パスワードのように「変更すれば無効化できる情報」ではありません。IPAは、氏名や住所などをフィッシングサイトへ入力した場合、その情報を利用して、本人の情報を知っているように見せかけた迷惑メール、架空請求、偽メールなどが届く可能性があると説明しています。今後、自分の本名が入ったSMS、住所を知っている相手からの連絡、宅配業者や金融機関を装う連絡、未納料金の請求、本人確認を理由にした追加情報要求に注意してください。個人情報を知っている=本物の事業者とは判断しないでください。
電話番号を入力した場合
電話番号だけでも、その後、フィッシングSMS・不審な電話・認証コードを狙うメッセージが増える可能性があります。知らないSMSのURLを開かない、知らない番号からの電話で個人情報を伝えない、SMSで届いた認証コードを第三者へ渡さない、携帯電話会社の迷惑SMS対策機能を利用しましょう。
カイピヨくんのひとこと
「パスワードやカード番号は入れてないから安心」は大きな間違い。氏名や住所だけでも、精巧な二次フィッシングの材料になるよ。
メールアドレスを入力した場合
メールアドレスを知られただけでは、通常はそのメールアカウントへログインできません。ただし、フィッシングメール・パスワード再設定通知・なりすましメールなどの対象になる可能性があります。特に注意するのは、メールアドレス+メールのパスワードまで入力した場合です。この場合は緊急度が上がります。
ID・パスワードを入力した場合
すぐに変更してください。警察庁は、フィッシングサイトへ入力したID・パスワードを利用しているすべてのサービスで、パスワードを速やかに変更するよう案内しています。
→ 公式サイト・公式アプリを開く
→ パスワードを変更
→ 同じパスワードを使うサービスを確認
→ それぞれ別のパスワードへ変更
メールのパスワードを盗まれた場合は優先度を上げる
メールアカウントは、多くのサービスでパスワード再設定の受信先として使用されています。メールのID・パスワードを入力した場合は、メールアカウントの保護を優先し、パスワード変更・登録メールアドレス・登録電話番号・ログイン履歴・不審な端末・メール転送設定・復旧用情報も確認します。「すべての端末からログアウト」などの機能があれば利用します。
パスワードを使い回していたら?
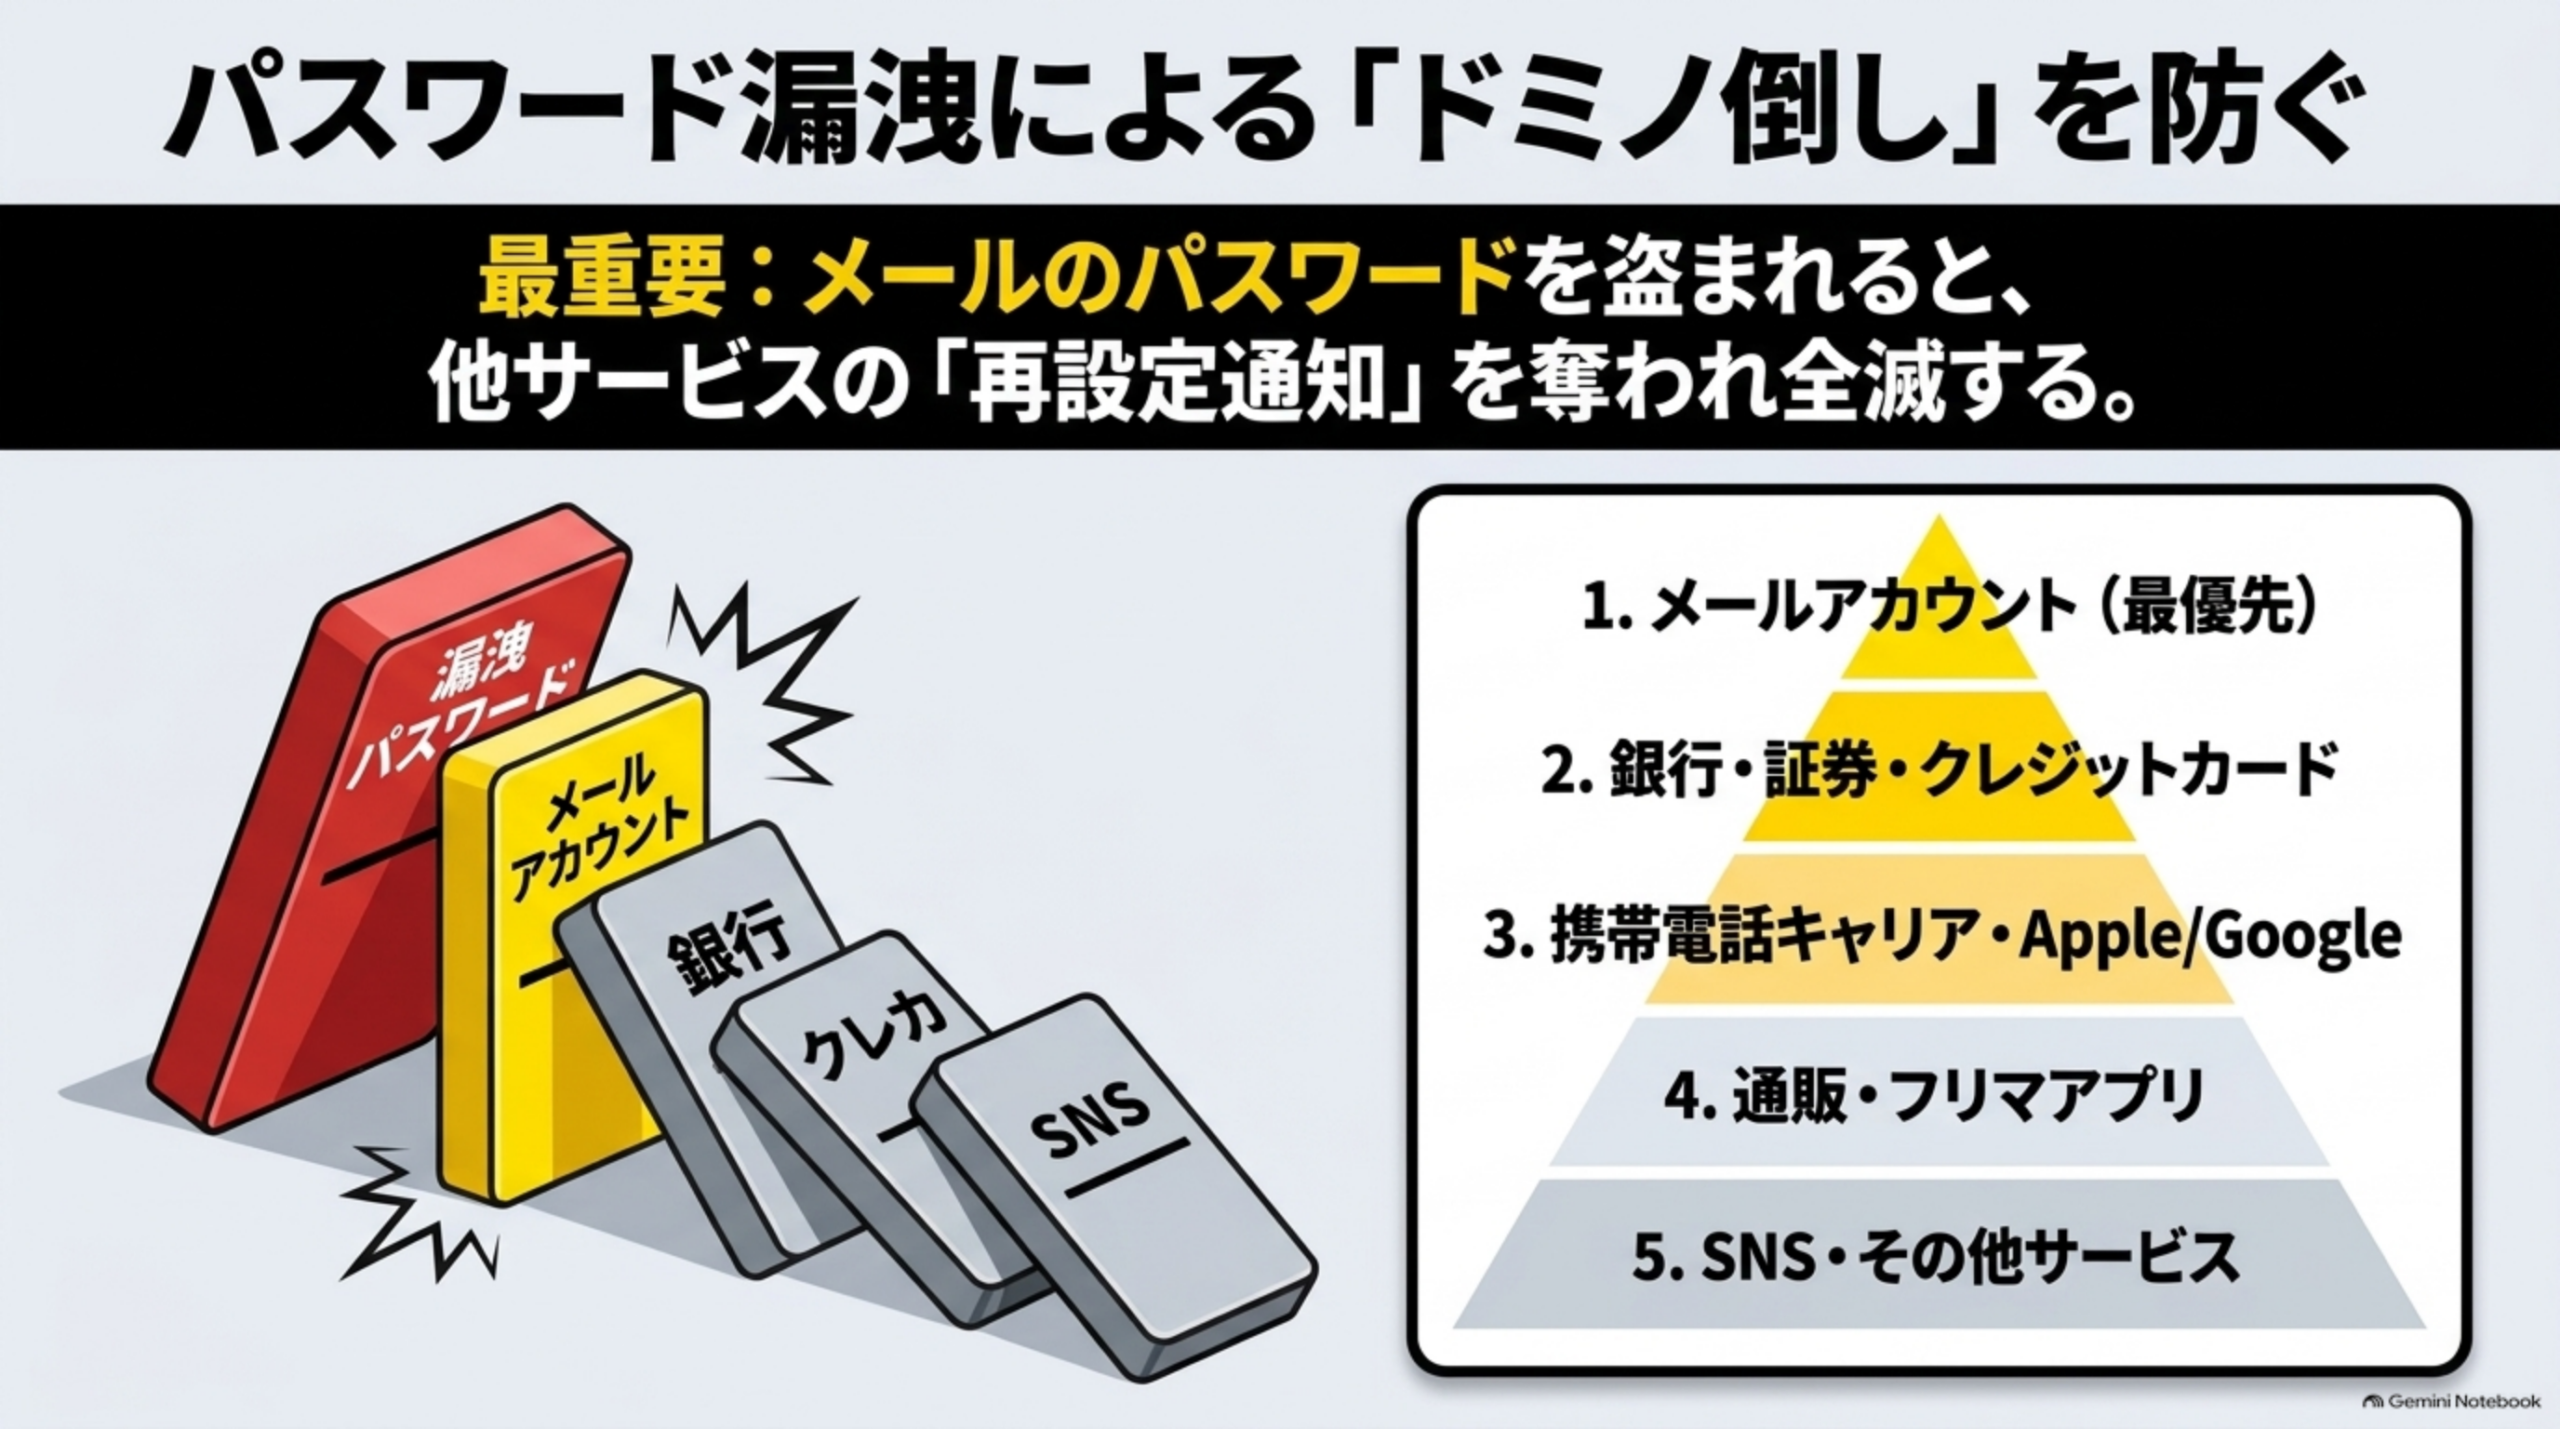
Amazon、Instagram、Google、フリマアプリ、ネット通販が全部同じパスワードだった場合、一つのフィッシングサイトへ入力しただけでも、ほかのサービスへログインを試される可能性があります。警察庁は、同じID・パスワードを複数サイトで利用している場合、一つ盗まれることで複数のアカウントが乗っ取られる危険があるとして、サービスごとに異なるパスワードを設定するよう案内しています。
すべて同じなら、①メール②銀行・証券③クレジットカード関連④携帯電話会社⑤Apple・Google等の主要アカウント⑥通販・フリマ⑦SNS⑧その他サービス、と被害が大きくなりやすいものから変更します。
SMS認証コード・ワンタイムパスワードまで入力した場合
これは、パスワードだけを入力した場合より注意が必要です。警察庁は、フィッシングで狙われる情報として、ワンタイムパスワード・暗証番号・乱数表なども挙げています。
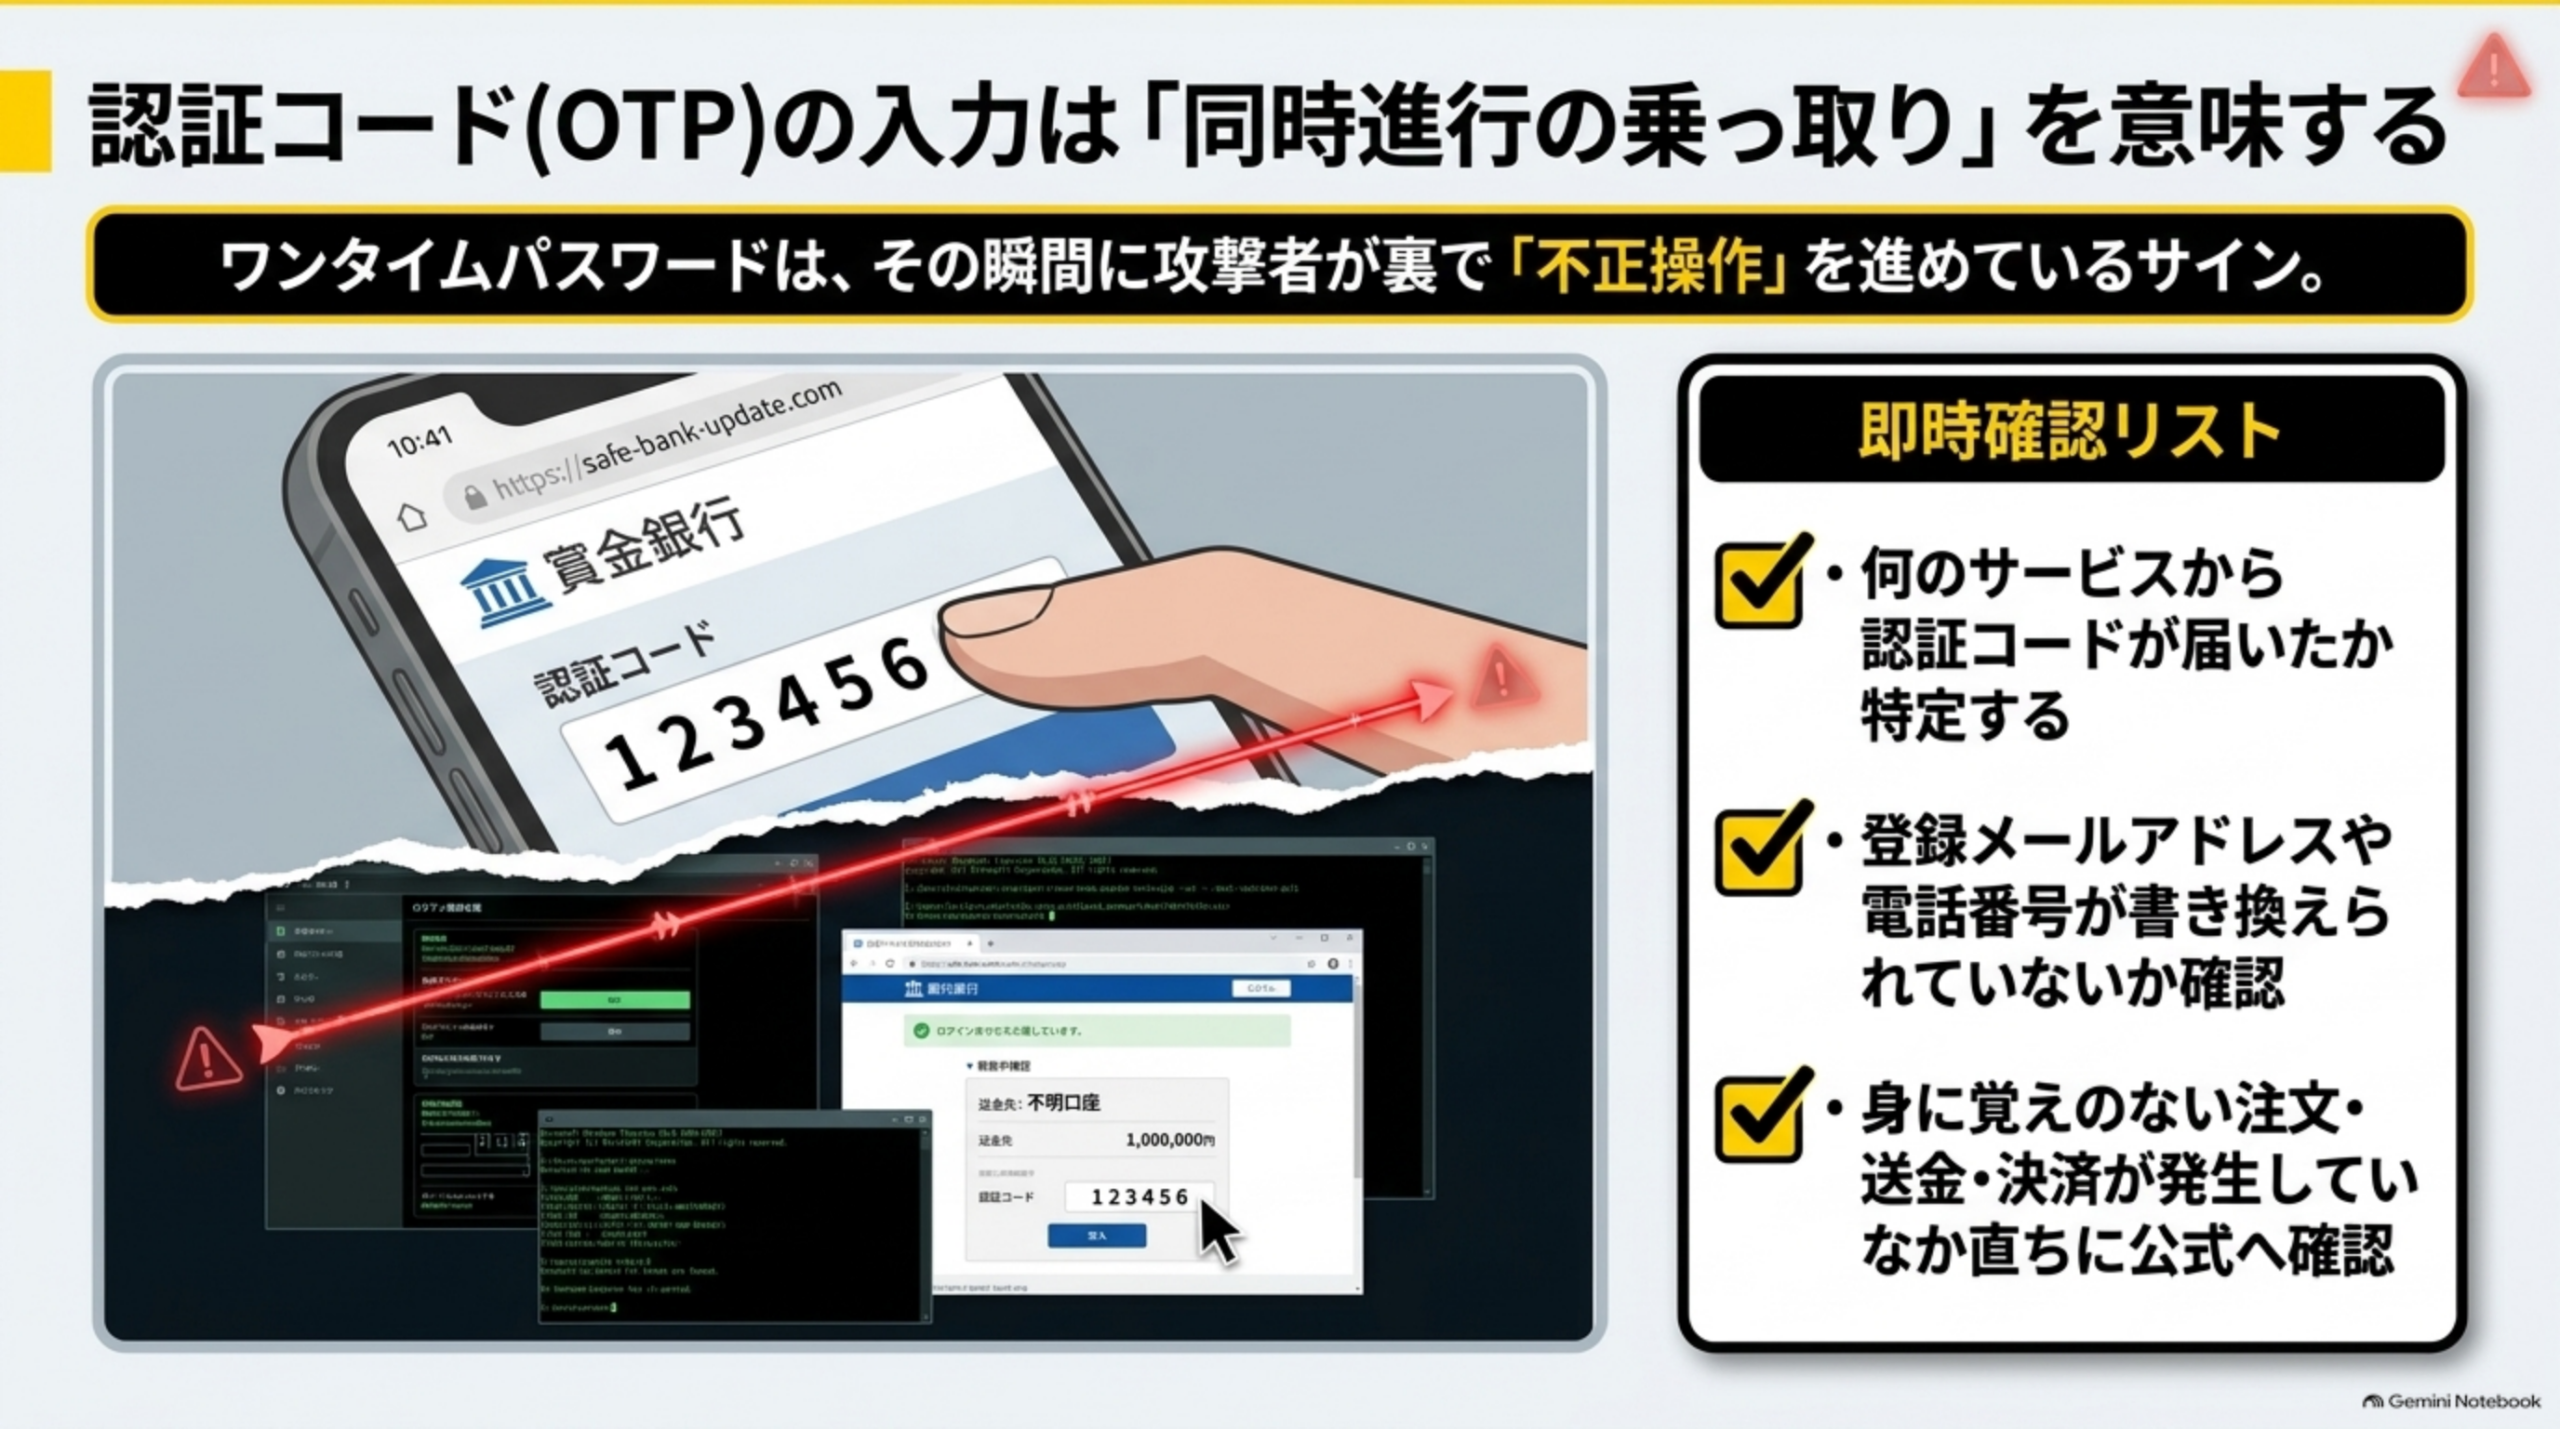
認証コードを入力した場合、攻撃者がその瞬間に別の画面で、ログイン・アカウント登録・決済・登録情報変更などを進めている可能性があります。IPAでは、電話番号とSMS認証コードを入力したことにより、第三者にアカウントを作成された事例や、アカウントを乗っ取られた事例が確認されています。
認証コードまで入力したら確認すること
何のサービスから認証コードが届いたか、何の操作用コードだったか、ログイン通知は来ていないか、登録メールアドレス・電話番号が変更されていないか、注文・送金・決済が発生していないかを確認します。認証コードを送ってきた正規サービスが分かる場合は、そのサービスの公式窓口から状況を確認します。
クレジットカード・銀行口座・証券口座を入力した場合
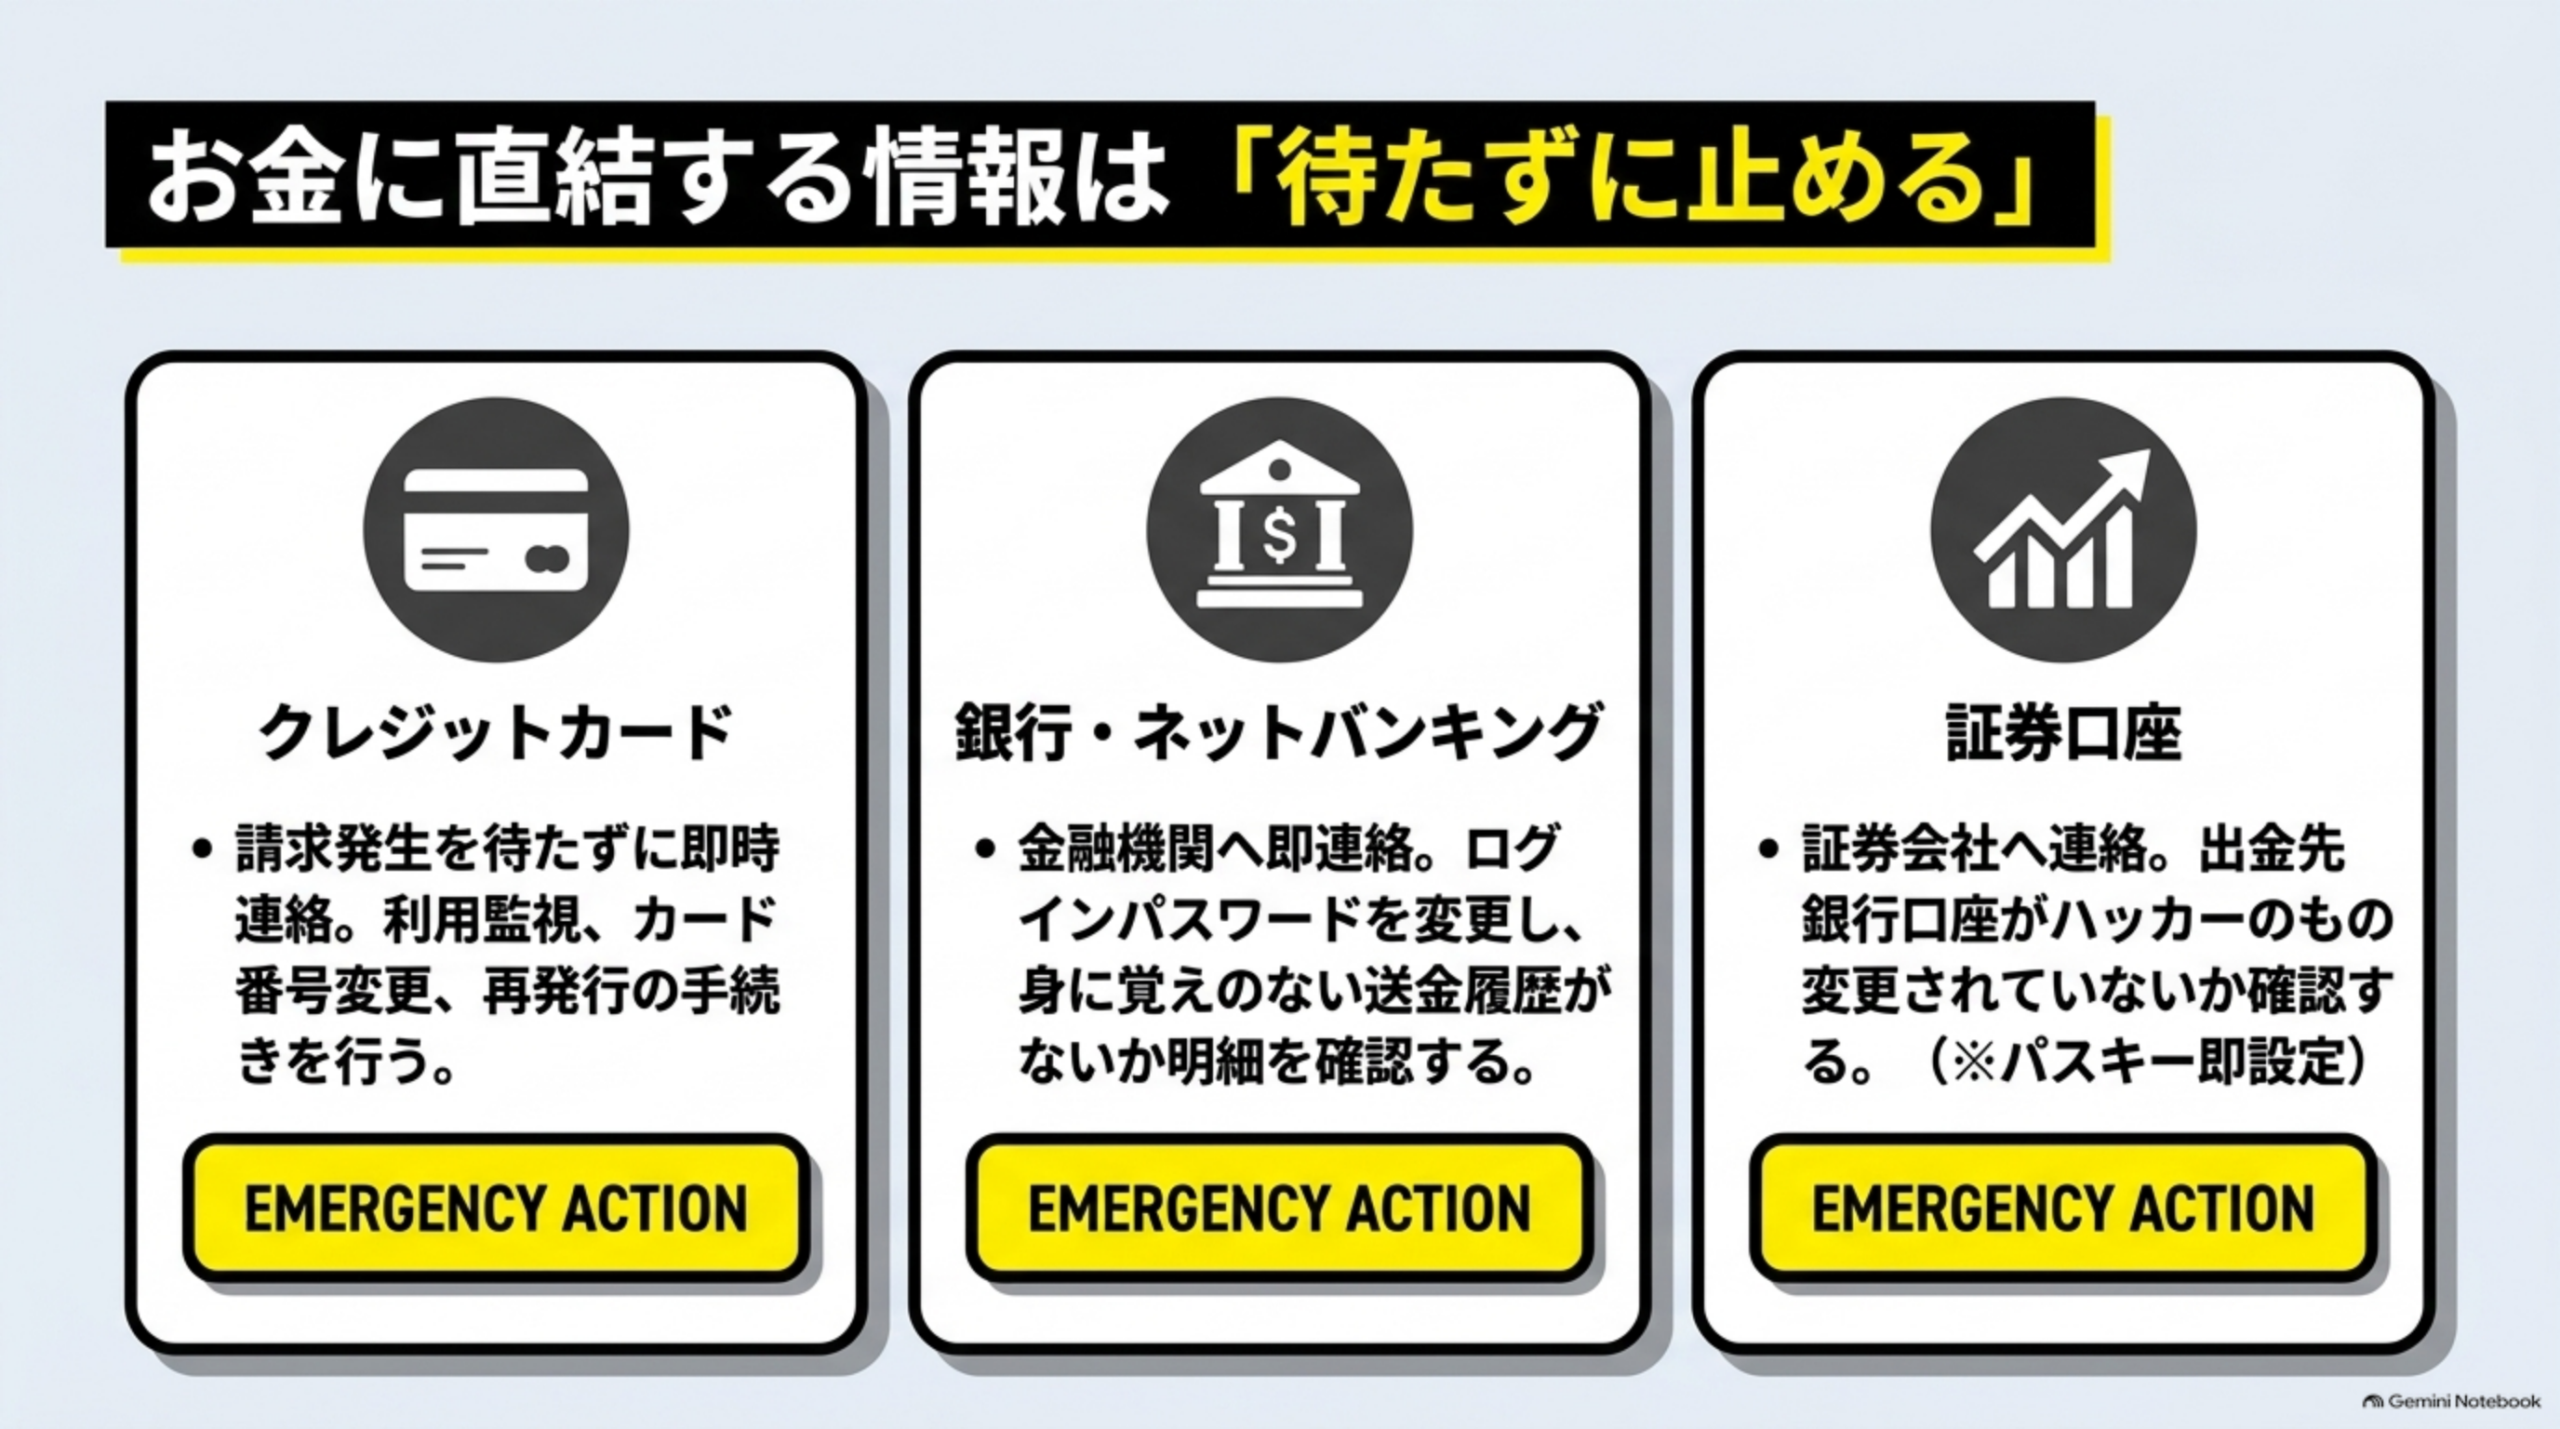
クレジットカード情報
カード番号・有効期限・名義・セキュリティコードを入力した場合です。不正利用が発生するまで待たず、カード会社へ連絡します。消費者庁は、身に覚えのない請求があれば直ちにカード会社へ連絡するよう注意喚起しており、警察庁も偽サイトへカード情報を入力した場合はカード会社へ連絡するよう案内しています。カード会社の判断によって、一時停止・利用監視・カード番号変更・再発行などが行われる場合があります。
銀行口座・ネットバンキング情報
口座番号・ログインID・ログインパスワード・暗証番号・ワンタイムパスワード・乱数表を入力した場合は、緊急度が高くなります。正規の金融機関へ連絡する、ネットバンキングのパスワードを変更する、入出金明細を確認する、身に覚えのない送金がないか確認する、登録情報の変更履歴を確認する、利用通知・多要素認証を有効にする、を今すぐ行いましょう。金融庁は、不審な取引が確認された場合は速やかに金融機関へ照会するとともに、利用通知機能や多要素認証を活用するよう案内しています。
証券口座情報
近年は、証券会社のログイン画面を模したフィッシングサイトも問題になっています。金融庁は2026年8月10日時点でも、盗まれたログインID・パスワードなどを使った証券口座への不正アクセス・不正取引について注意喚起を更新しています。証券会社へ連絡、パスワード変更、取引履歴・保有銘柄・売買履歴・出金履歴・出金先銀行口座・登録情報を確認します。パスキーなど、フィッシング耐性の高い多要素認証が提供されている場合は速やかに設定しましょう。
本人確認書類・マイナンバーカードを送った場合
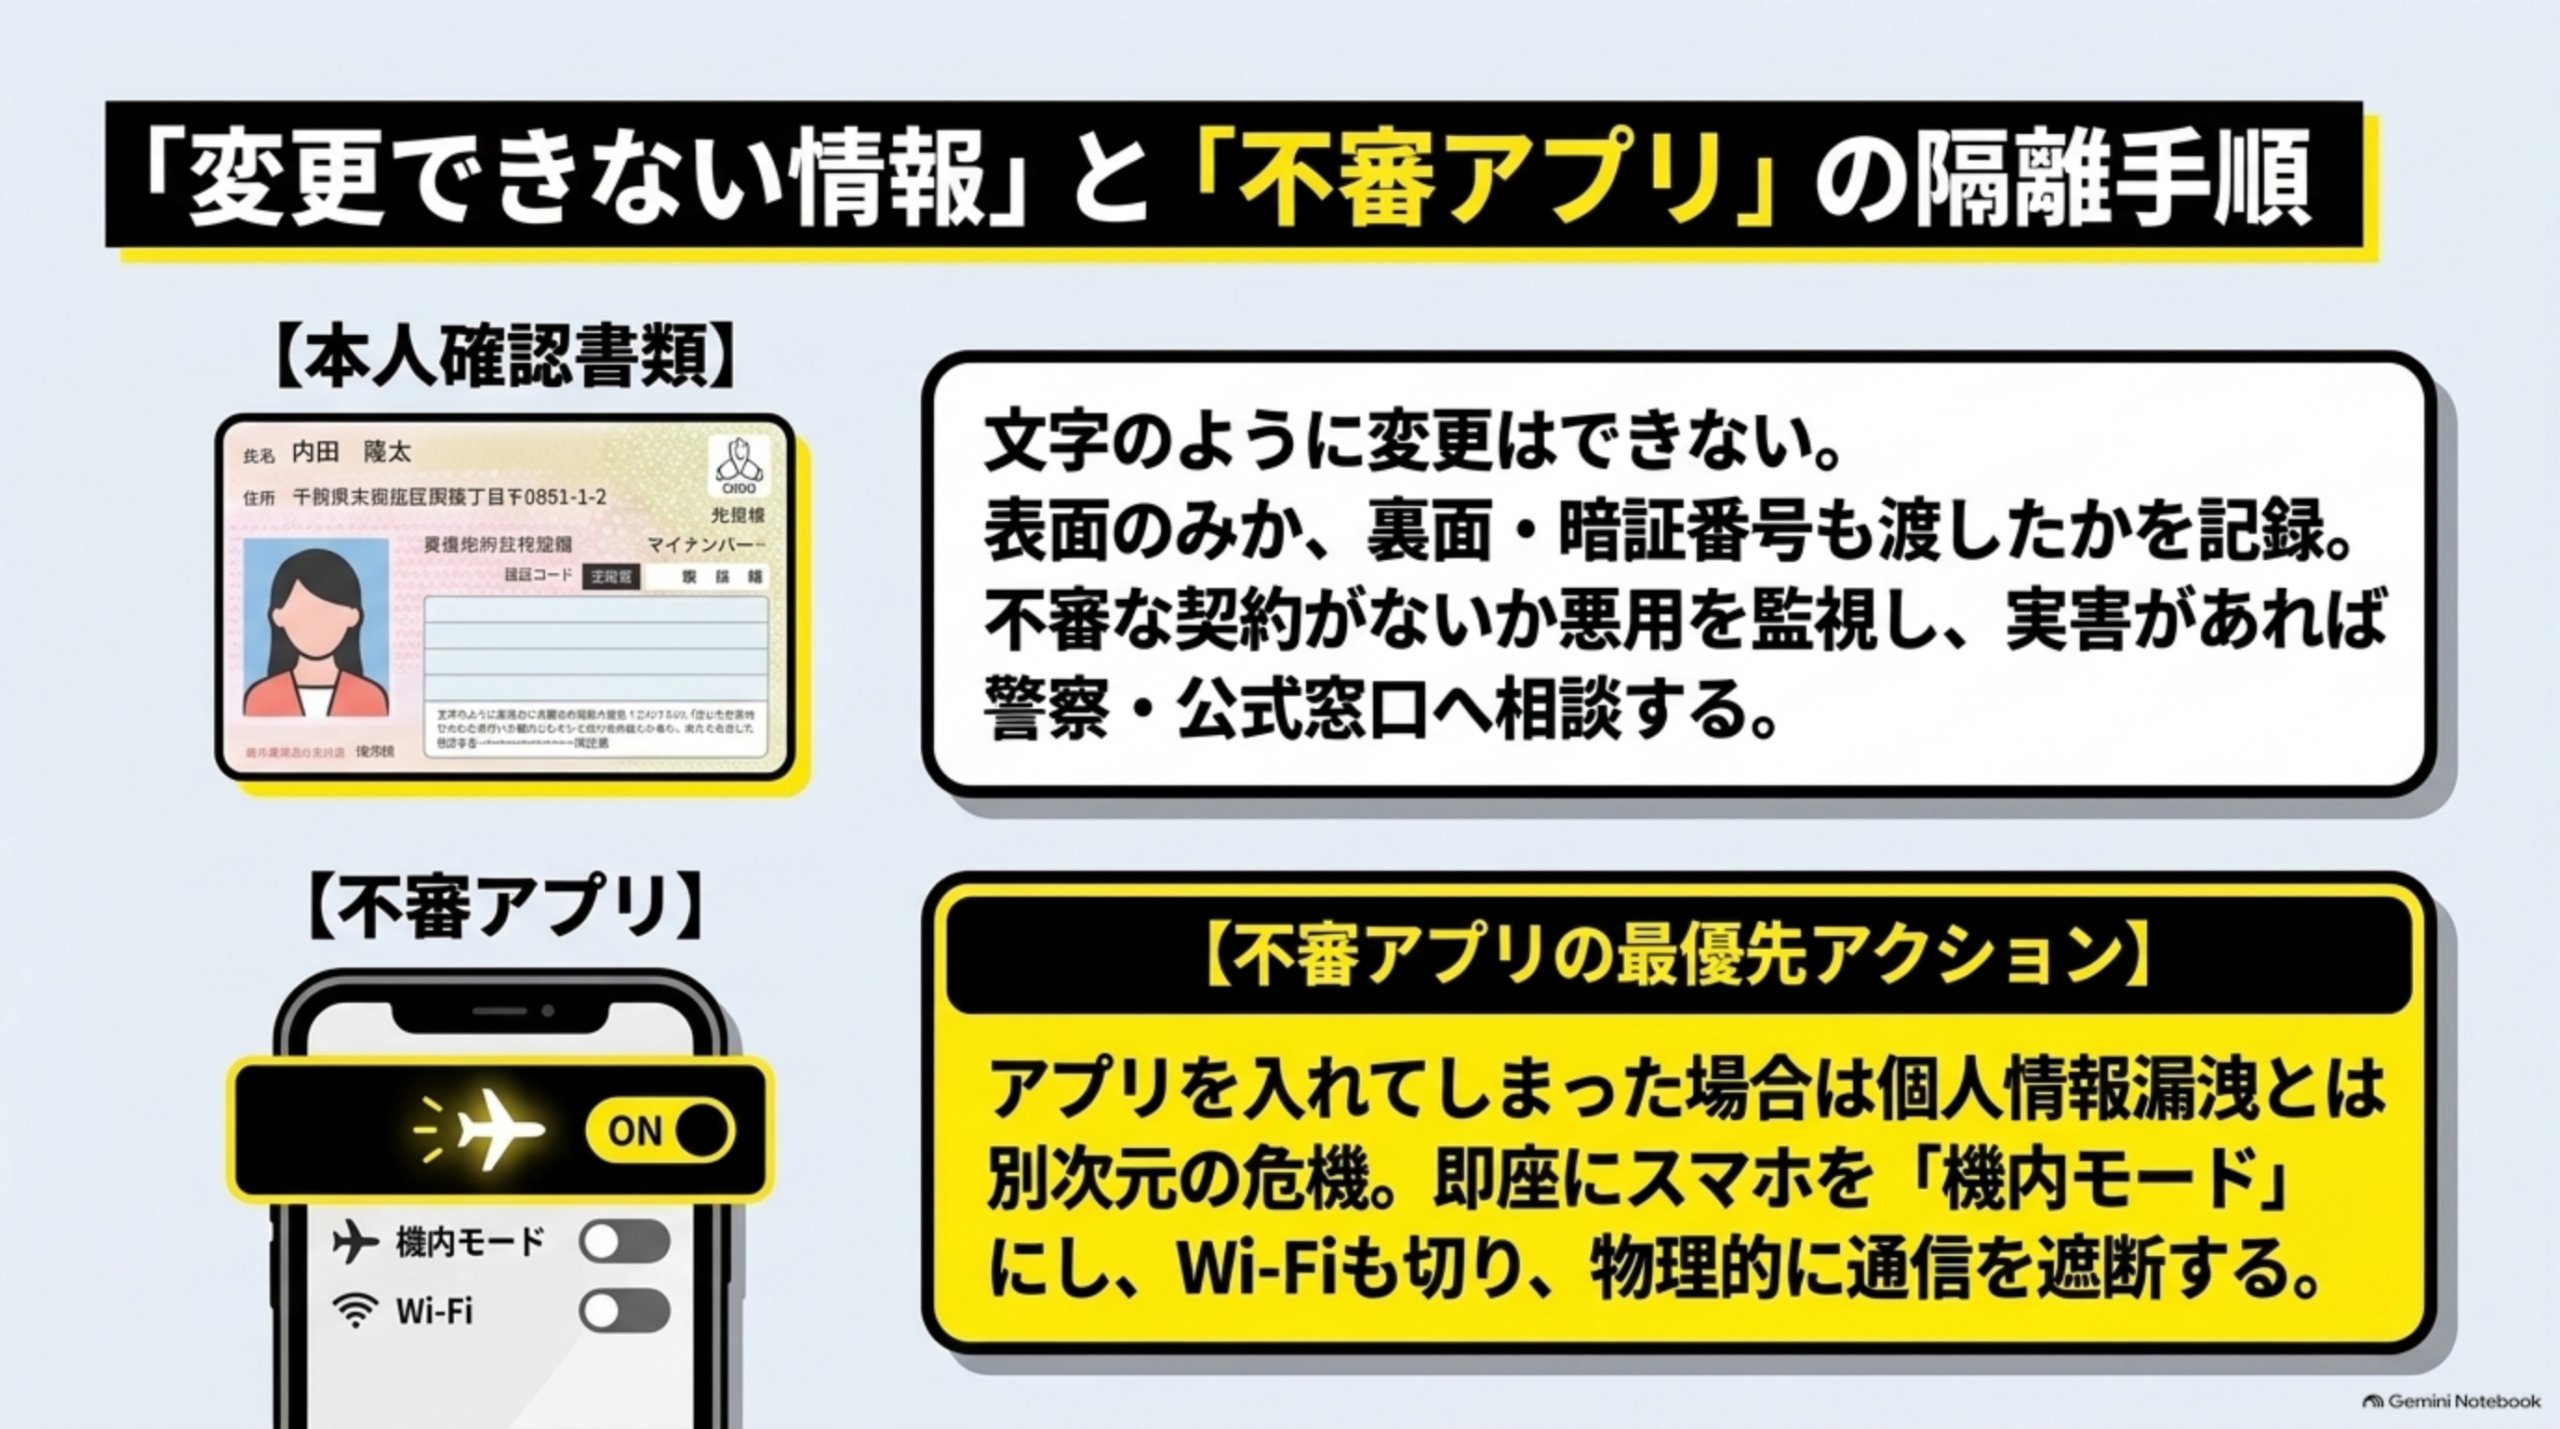
運転免許証などの本人確認書類を送った場合
警察庁は、フィッシングサイトで入力・提出を求められる情報として、運転免許証・マイナンバーカードなどの画像情報も挙げています。本人確認書類は、パスワードのように今すぐ文字列を変更することができません。①送った書類の種類を記録②表面だけか裏面も送ったか確認③ほかに何を入力したか確認④フィッシングサイトの証拠を保存⑤不審な契約・アカウント作成・連絡を警戒⑥実害が確認された場合はサービス提供会社や警察へ相談、という流れで対応します。
マイナンバーカードの画像を送った場合
「画像を送ってしまった=すぐカードそのものを停止しなければならない」と一律には判断できません。デジタル庁によると、マイナンバーカードは顔写真付きで、券面の偽造を困難にする加工が施されています。また、ICチップを利用するには暗証番号や顔認証が必要で、マイナンバーそのものを見られただけで税・年金などの個人情報を読み出せる仕組みではありません。ただし、カード両面の画像・暗証番号・電子証明書関連の情報・ID・パスワード・顔画像・その他本人確認情報まで同時に渡した場合は状況が異なります。何を送ったかを整理したうえで、マイナンバーカードの公式窓口や市区町村へ対応を確認してください。
不審なアプリもインストールしてしまった場合
これは「個人情報を入力しただけ」のケースとは分けて考えます。警察庁では、宅配業者を装った偽SMSから不正アプリをインストールさせ、スマートフォンが勝手にフィッシングSMSを送信する事例を紹介しています。IPAは、不正アプリをインストールした場合の初動として、スマートフォンを機内モードにし、Wi-Fiも切って通信を止める方法を案内しています。
→ 機内モード
→ Wi-FiもOFF
→ 別の安全な端末があれば重要アカウントを保護
→ 不審アプリの削除・端末対処
→ 携帯電話会社の利用状況を確認
アプリのインストールまで行った場合は、SMS大量送信・キャリア決済・不審なアプリ・セキュリティ設定も確認します。
パスワード変更だけで終わらせない
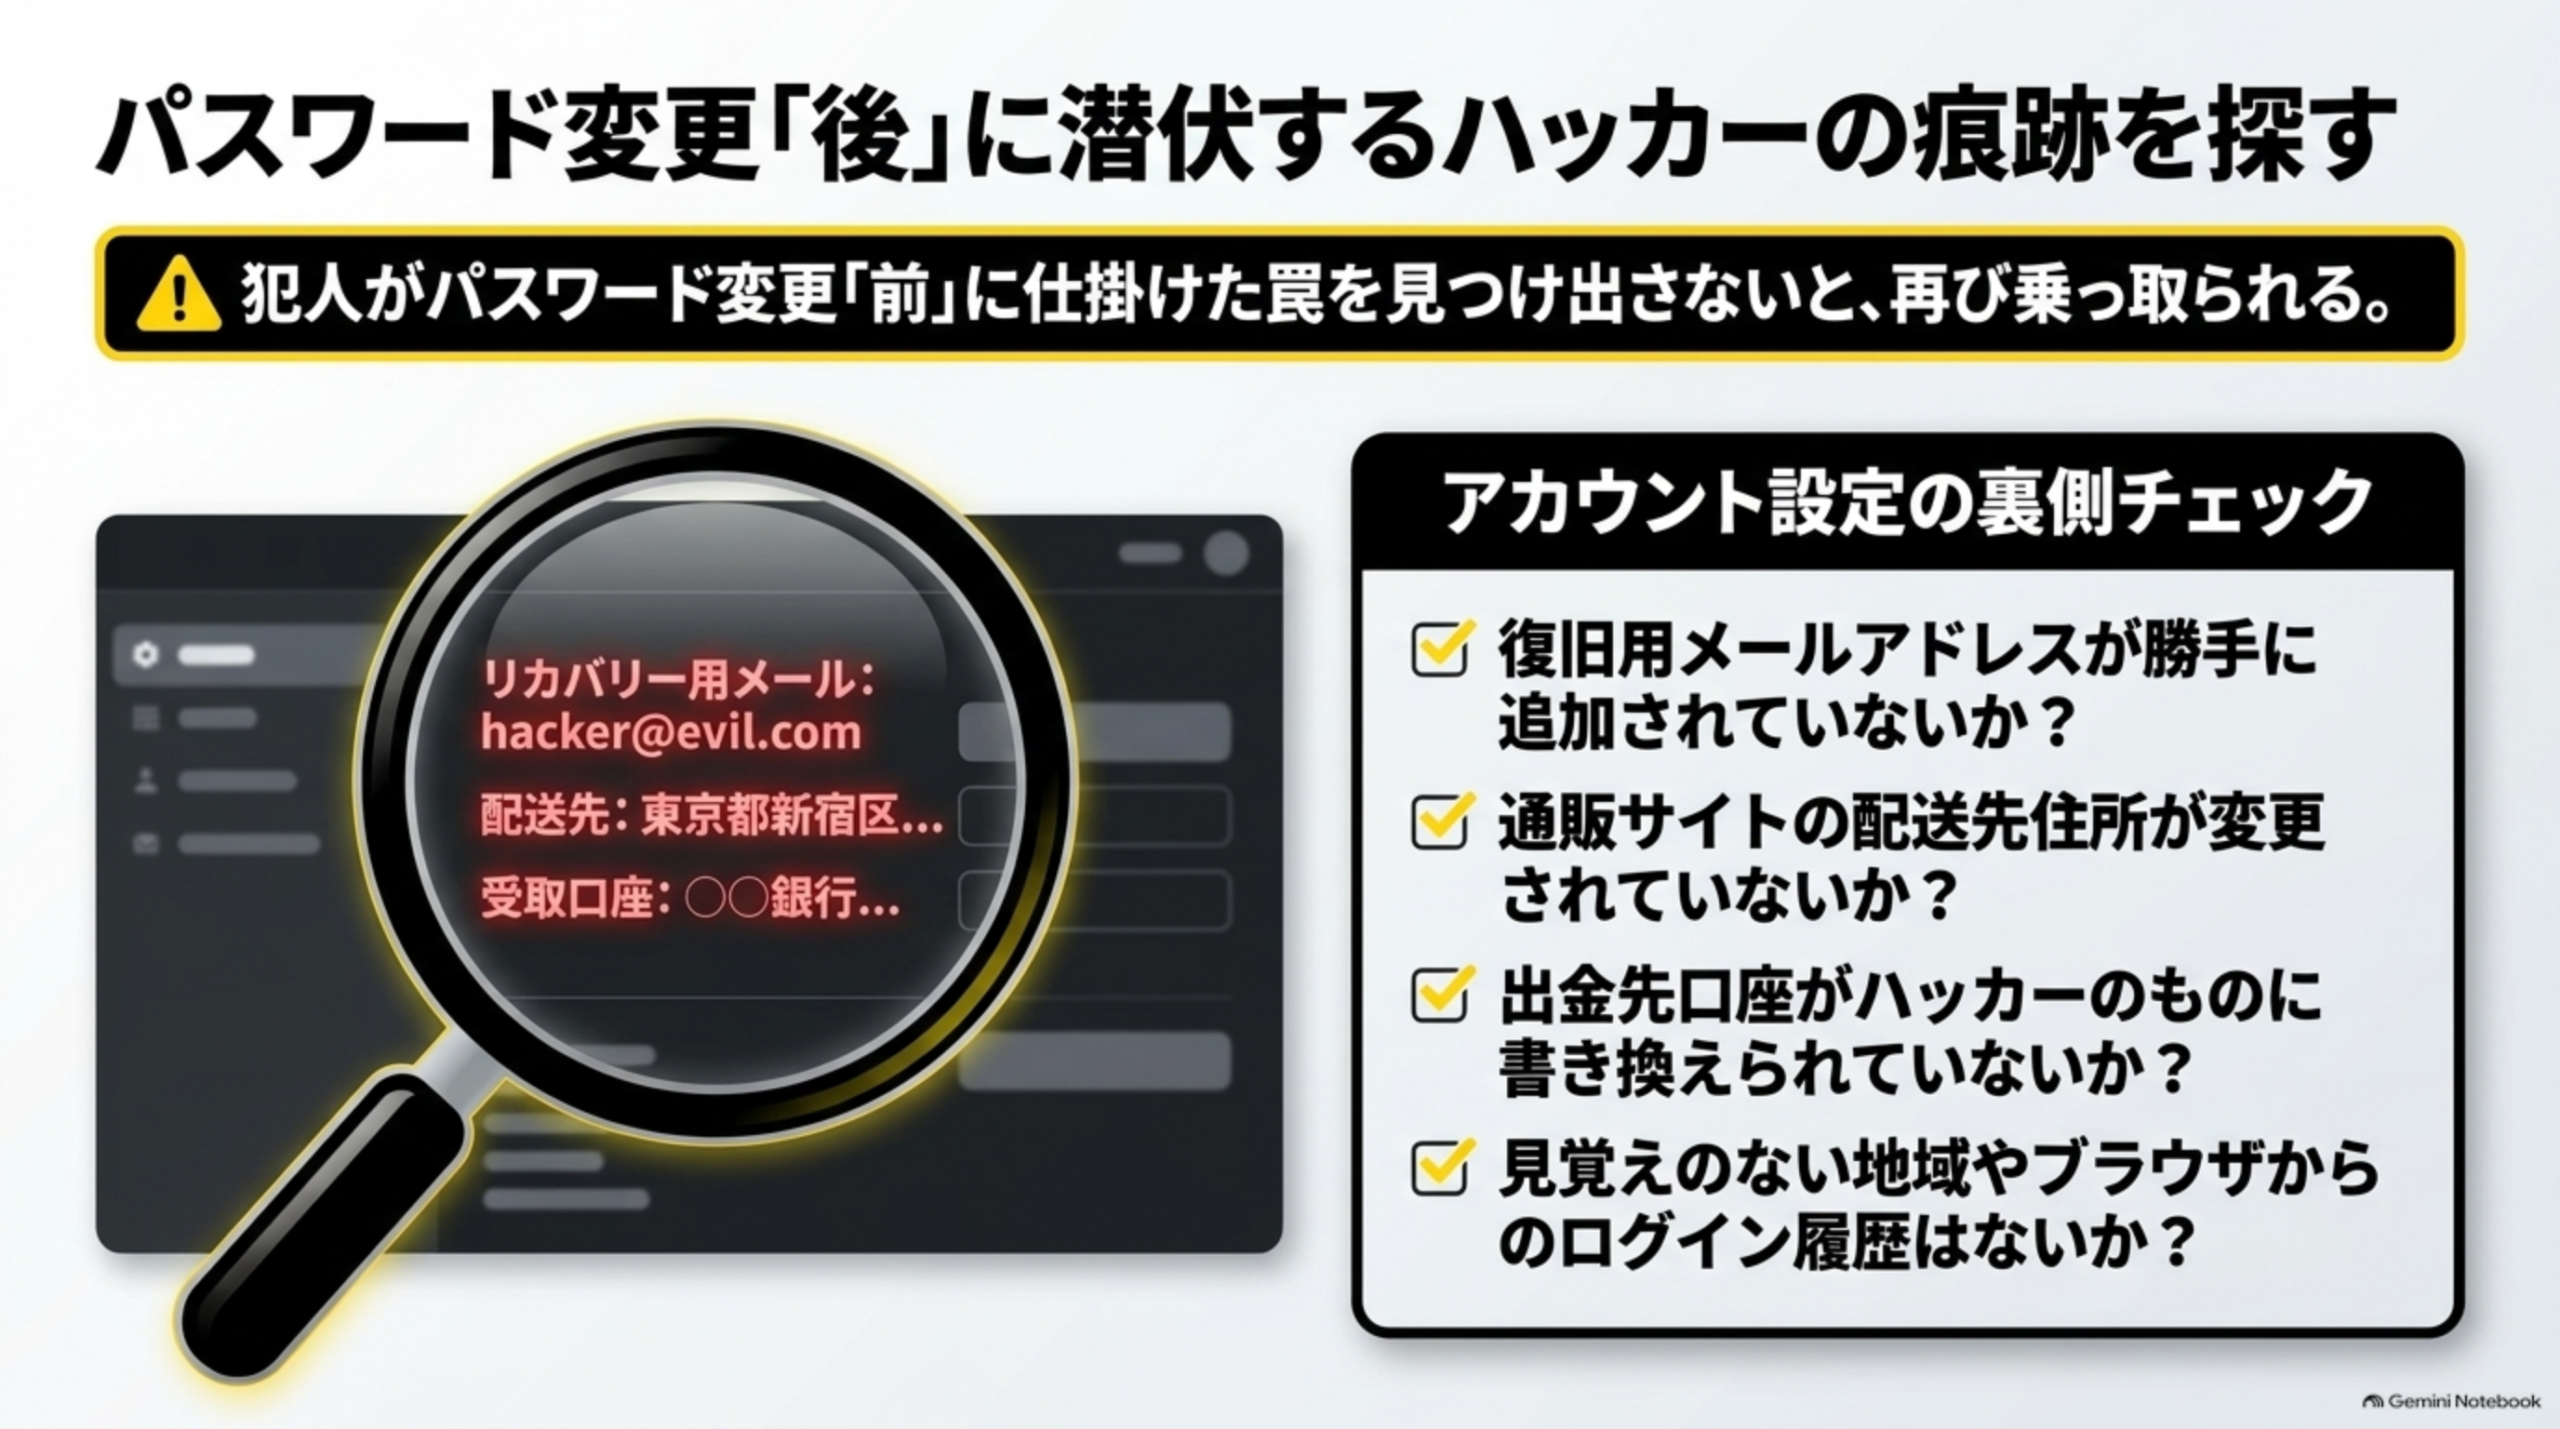
パスワードを変更した後は、対応しているサービスで、登録メールアドレス・登録電話番号・復旧用メール・配送先住所・支払方法・出金先口座(アカウント設定)、ログイン履歴・接続端末・見覚えのない地域やブラウザ(ログイン状況)、注文・送金・決済・ポイント利用・ギフトカード購入・メッセージ送信(利用履歴)を確認します。
攻撃者がパスワード変更前にアカウントへ入っていた可能性も考え、「変更できたから終了」ではなく、変更前後の履歴も確認することが大切です。
多要素認証を設定する
パスワード変更後は、提供されている場合、多要素認証・生体認証・パスキーを有効にします。警察庁は、ワンタイムパスワードや指紋・顔認証などの追加認証を活用するよう推奨しています。ただし、今回のように認証コードそのものをフィッシングサイトへ入力させる攻撃もあります。認証コードが届いたら、「コードが来たから本物」ではなく、「自分はいま何の操作をしているのか」を確認してください。
犯人には関わらない、確認は正規窓口から
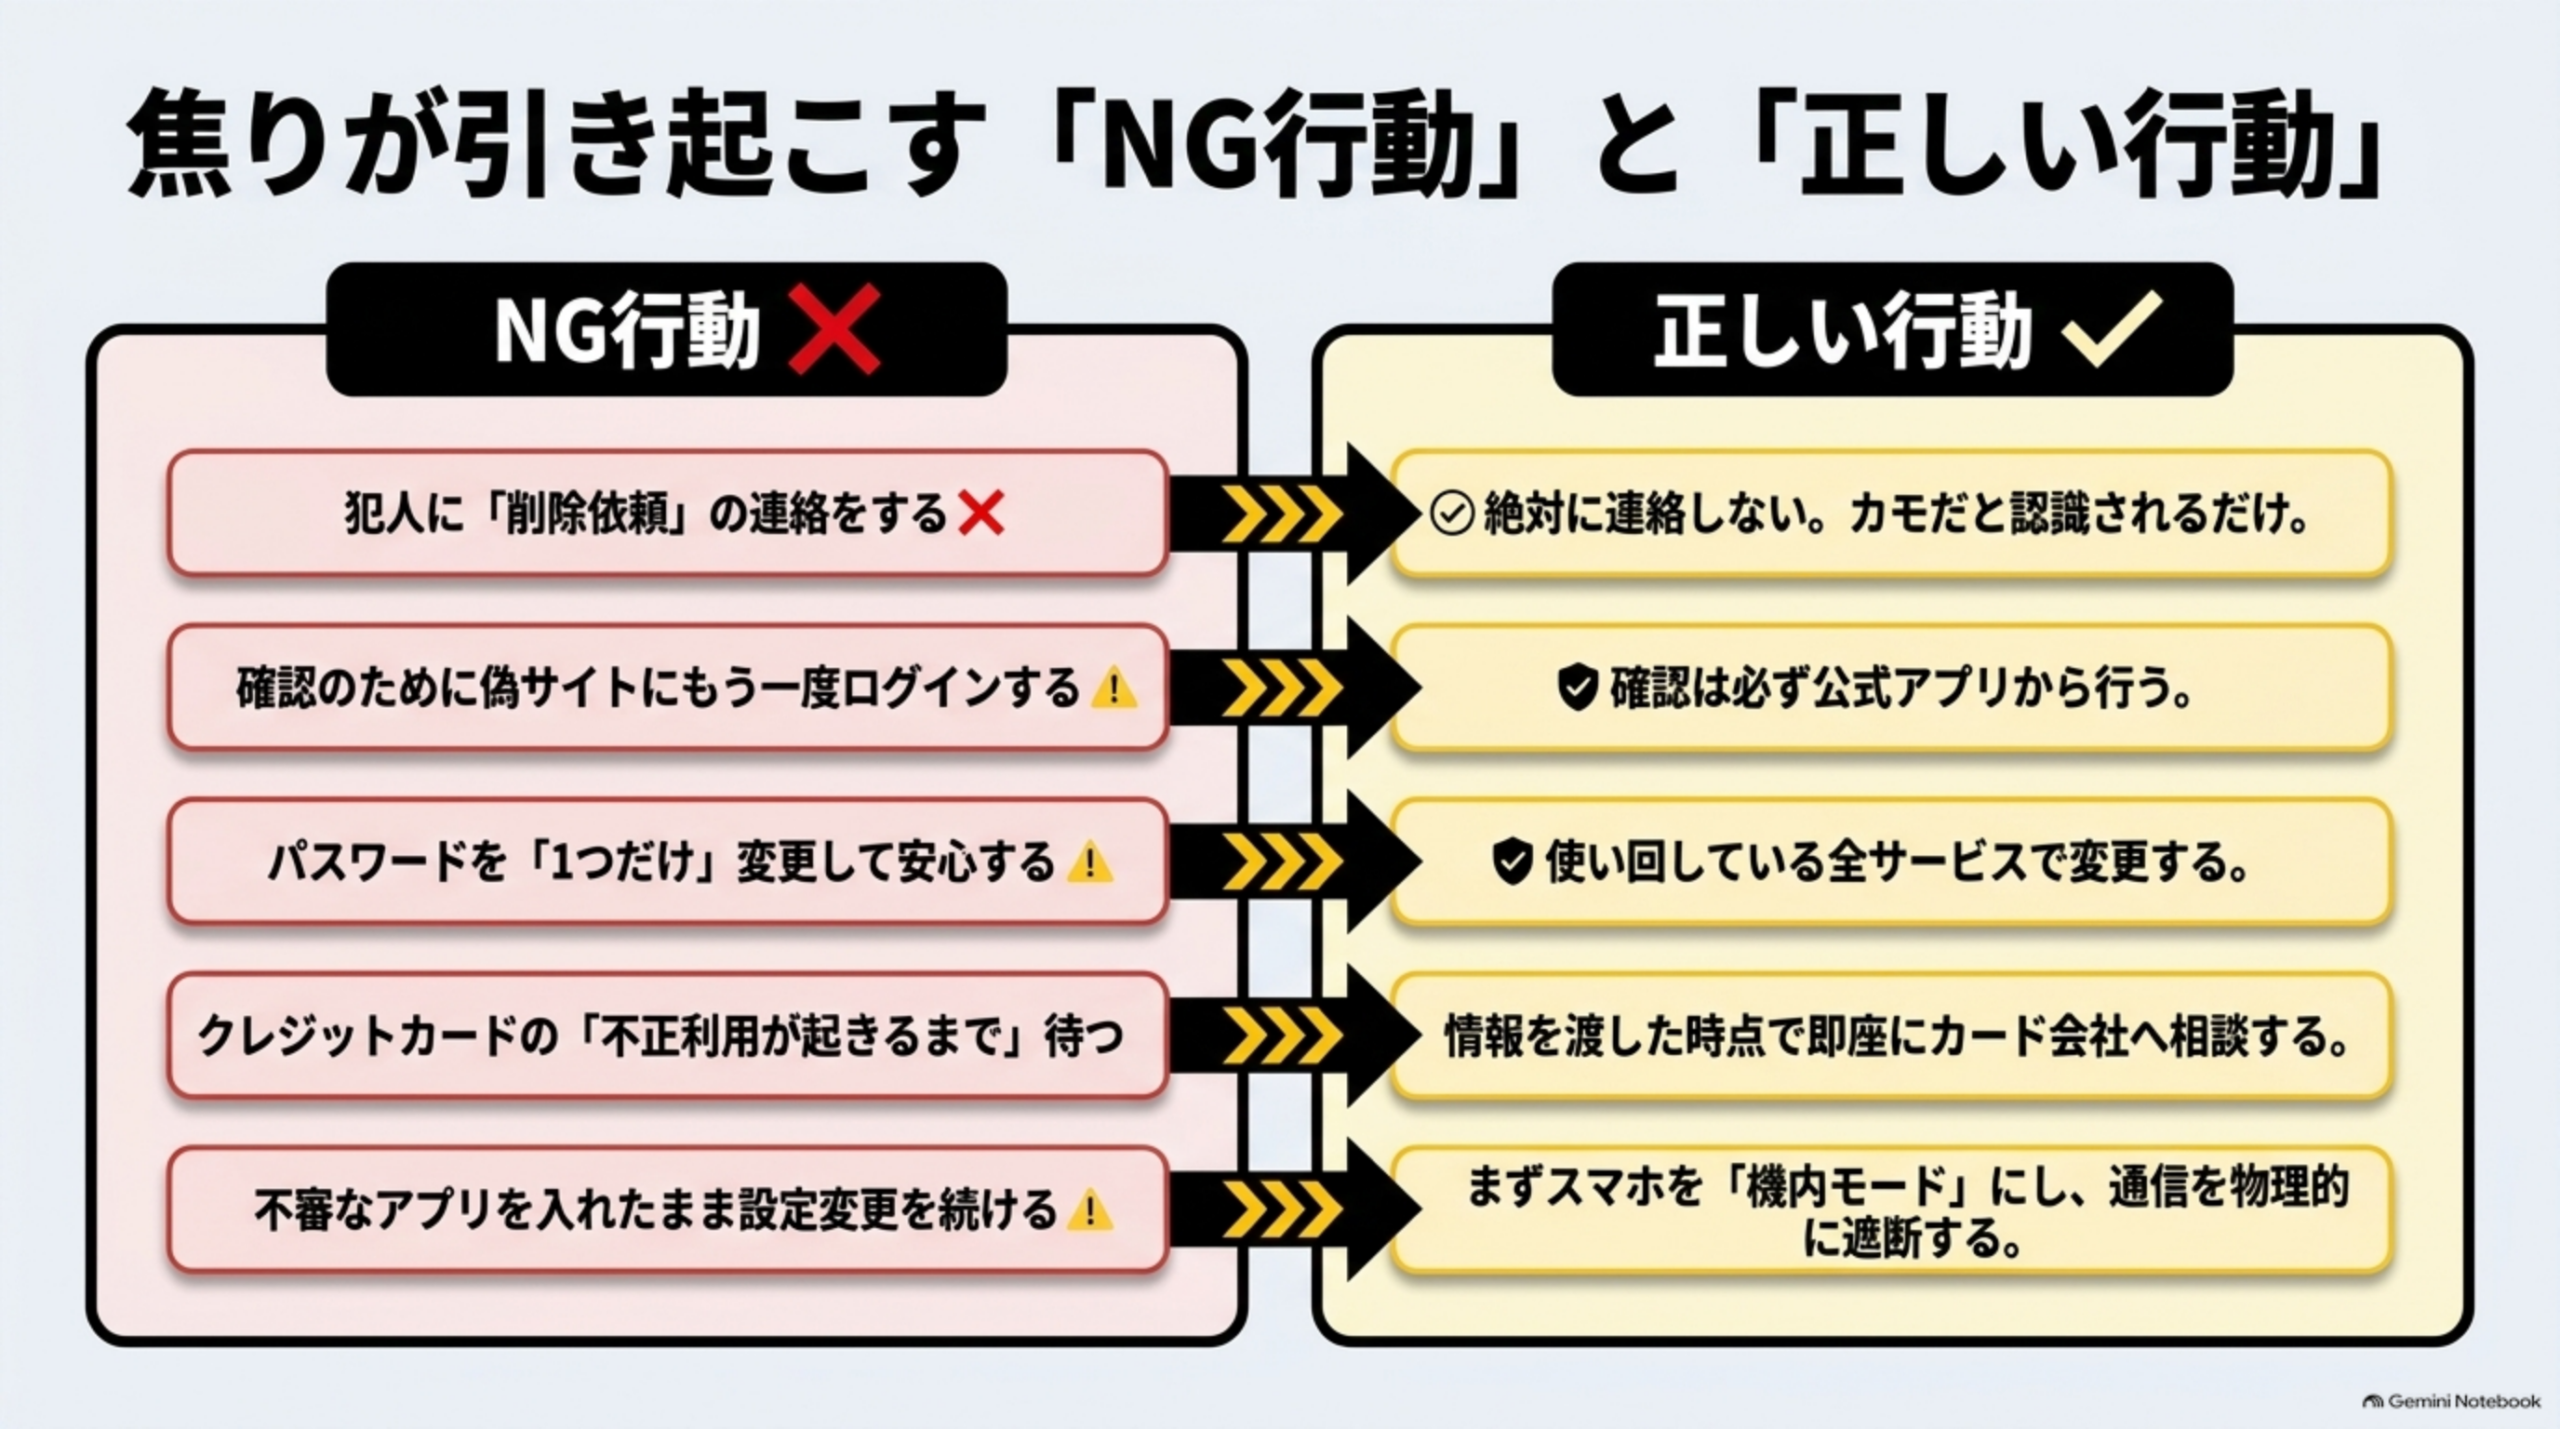
「入力した情報は取り消せる?」相手へ「削除してください」と連絡しない
残念ながら、一度フィッシングサイトへ送信した情報を、犯人側から削除することは基本的に期待できません。IPAも、フィッシングサイトへ入力した情報は取り返すことができないため、入力内容に応じて被害拡大を防ぐ対応を取る必要があると説明しています。「情報を取り戻す」のではなく、盗まれた情報を使えなくする・悪用を早く発見することへ切り替えます。フィッシングサイトに「入力を間違えました。削除してください。」と問い合わせる必要はありません。相手へ連絡することで、電話がつながる人・メールを読む人・騙されたことに気付いている人だと知られる可能性があります。連絡するのは犯人側ではなく、本物のサービス提供会社・金融機関・カード会社・携帯電話会社・警察などです。
フィッシングサイトをもう一度開いて確認しない
「本当に偽物だったのかな?」とURLを再び開きたくなるかもしれませんが、確認するために再アクセスする必要はありません。残っているSMS・メール・URL・スクリーンショットを証拠として保存し、正規サービスの公式サイトからフィッシング情報を確認します。警察庁は、フィッシングサイトへの誘導方法は日々変化しており、メールの送信元表示だけでも真偽を判断できないと注意しています。
こんな通知が来たらすぐ確認する
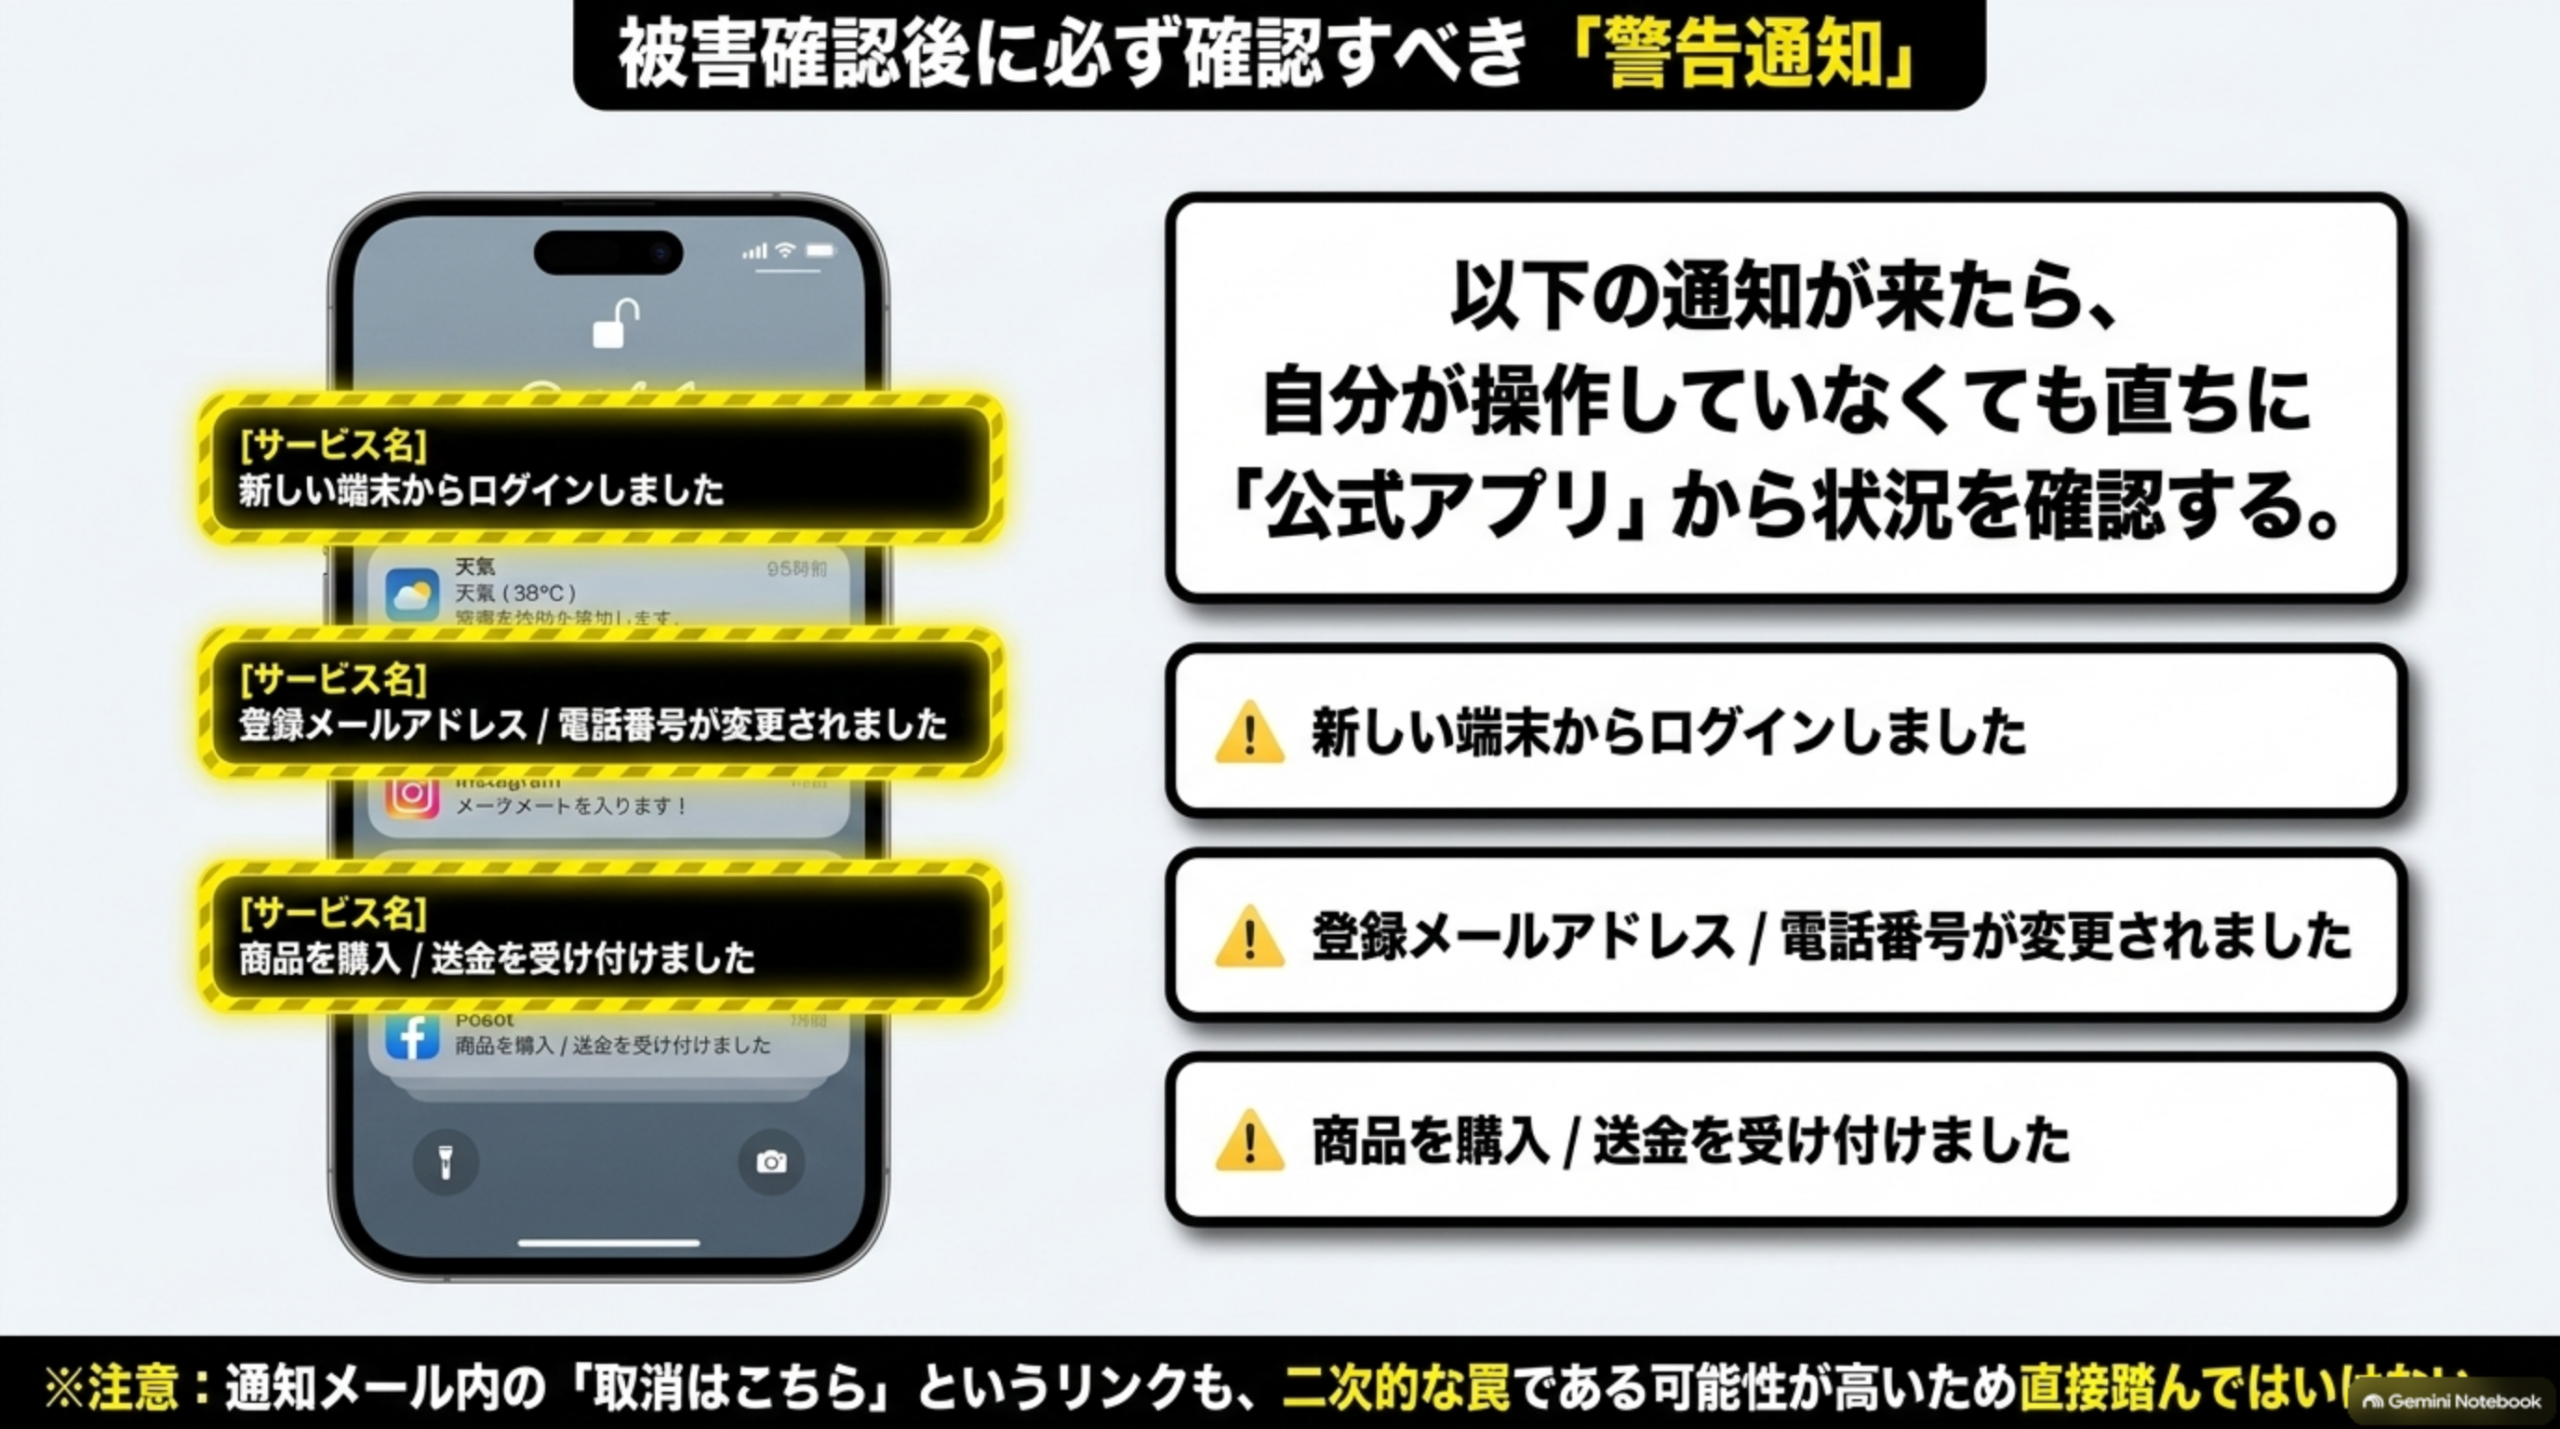
情報入力後、新しい端末からログインしました・パスワードが変更されました・登録メールアドレスや電話番号を変更しました・商品を購入しました・送金を受け付けました・出金先を変更しました・認証コード・キャリア決済を利用しました・新規アカウントを作成しました、という通知が届いたら放置しないでください。
自分が操作していない通知は、正規アプリや公式サイトから確認します。通知メールにある「取消はこちら」というリンクも、別のフィッシングである可能性を考え、直接開かない方が安全です。
⏱️ 被害後タイムライン・チェッカー
フィッシングサイトに入力したと気づいてから、どれくらい時間が経ちましたか?タップすると、その時点で優先すべき対応が表示されます(タップでXP+2)。
10分以内
以内
以内
以内
以内
以降
✅ フィッシング後24時間の確認リスト
タップしてチェックを付けながら、対応状況を確認しましょう(チェック1つでXP+1/各カテゴリを全部チェックでバッジ獲得)。チェック状態はこの端末に保存されます。
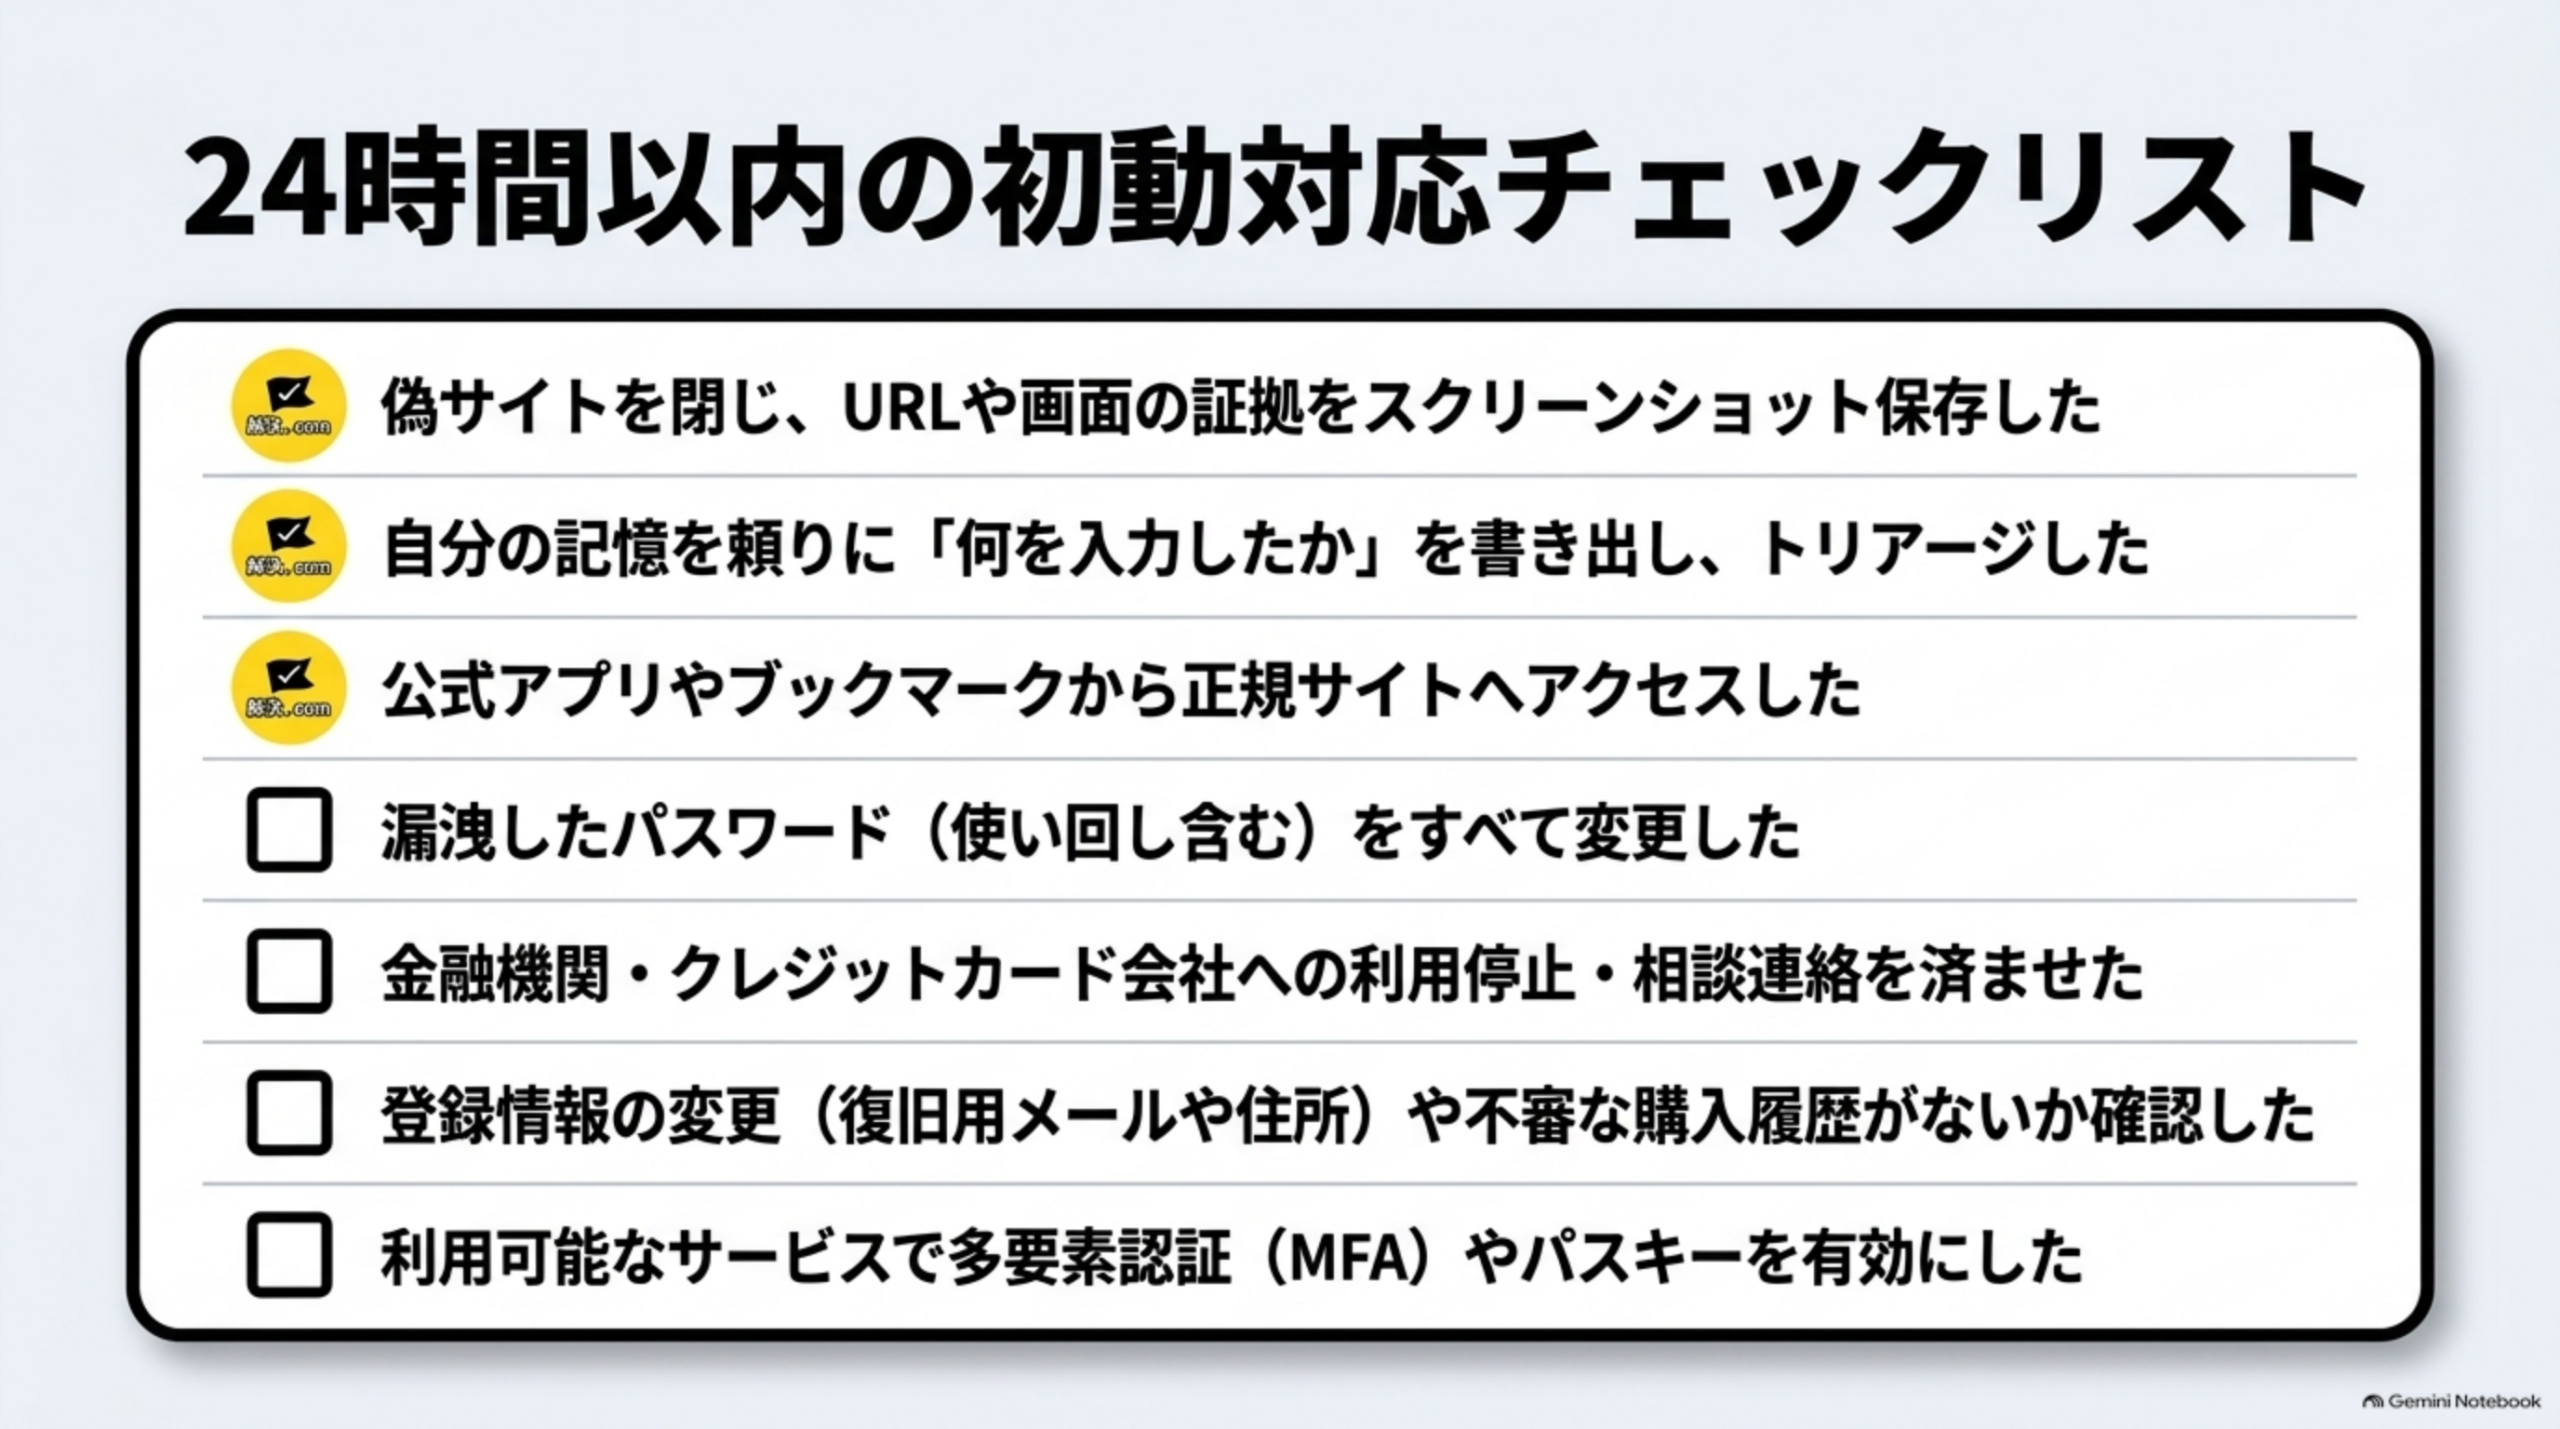
すぐ行う
ID・パスワード
お金に関する情報
認証コード
個人情報
端末
1週間程度は「二次被害」を警戒する
一度フィッシングで情報を渡すと、それを利用してさらに説得力のある連絡が来る可能性があります。「先日の不正アクセスについて確認します」「本人確認がまだ完了していません」「カード停止手続きが必要です」などです。IPAは、入力された氏名や住所などを使い、本人について知っているように見せた詐欺メッセージが送られる可能性を指摘しています。
フィッシングに遭った直後ほど、次のフィッシングに引っ掛かりやすいと考えておきましょう。
やってはいけない8つの対応
🏆 獲得バッジ
音声を再生
漏洩情報を診断
経過時間を全確認
チェックリスト1つ完了
よくある質問
情報入力、アプリインストール、ファイル実行などをしていない場合は、情報を送信したケースとは対応が異なります。画面を閉じ、OS・ブラウザ・アプリを最新の状態へ更新してください。警察庁も、OSやアプリの脆弱性対策としてアップデートを行うよう推奨しています。
パスワードのように変更することはできません。今後、氏名・住所を使った不審なメール、SMS、架空請求などに注意してください。
重要な対策ですが、それだけで終了とは考えない方が安全です。ログイン履歴、登録情報、注文・決済・送金履歴なども確認してください。
すべて変更します。警察庁は、盗まれたID・パスワードを使用しているすべてのサービスで速やかに変更するよう案内しています。
認証コードが送られてきた正規サービスを確認し、アカウントの登録・ログイン・決済などに使われていないか確認します。IPAでは、電話番号と認証コードを使い、第三者がサービスのアカウントを作成した事例も確認されています。
請求が出るまで待たず、カード会社へ連絡してください。
金融機関へ直ちに連絡し、ネットバンキングの利用状況、残高、送金履歴を確認してください。金融庁は、身に覚えのない取引を確認した場合は速やかに金融機関へ照会するよう案内しています。
送った画像と、そのほかに入力した情報を記録します。本人確認書類画像もフィッシングで狙われる情報の一つとして警察庁が注意喚起しています。実際の悪用や不審な契約が確認された場合は、サービス提供会社や警察へ相談してください。
マイナンバーそのものだけで、税・年金などの個人情報を読み出せる仕組みではありません。マイナンバーカードのICチップにも税・年金等のプライバシー性の高い情報は記録されていません。ただし、カード画像以外に暗証番号なども入力した場合は、何を渡したか整理して公式窓口へ確認してください。
アカウント乗っ取り、不正送金、本人確認情報の悪用など、実際の被害が発生した場合や不審な状況がある場合は相談を検討します。警察庁は、フィッシング被害について最寄りの警察署やサイバー事案に関するオンライン受付窓口への通報・相談を案内しています。
まとめ
フィッシングサイトへ個人情報を入力したとき、最初に行うことは、「全部漏れた」と考えて闇雲に動くことではありません。まず、何を入力したのかを整理します。
②電話番号→SMS・電話を警戒
③ID・パスワード→直ちに変更
④使い回しパスワード→全サービスで変更
⑤認証コード→対象サービスの不正操作を確認
⑥カード情報→カード会社へ連絡
⑦銀行情報→金融機関へ連絡
⑧証券口座→証券会社へ連絡・取引確認
⑨本人確認書類→証拠保存と悪用監視
⑩不審アプリ→端末の通信を切って対処
警察庁も、フィッシングでは、氏名・住所といった個人情報から、パスワード、金融情報、認証コード、本人確認書類まで幅広く狙われていると注意喚起しています。
解決ドットコムからひとこと
フィッシングサイトに情報を入力してしまうと、「全部の個人情報を変えなければ」と思うかもしれません。しかし、氏名は簡単に変えられません。住所もすぐには変えられません。一方で、パスワードは変えられます。カードは止められます。銀行口座は金融機関へ相談できます。アカウントへのアクセスも止められる可能性があります。
だからこそ、何を入力した?→変更できる情報?→お金に直結する情報?→認証に使える情報?→どのサービスへ連絡する?と一つずつ整理することが重要です。
カイピヨくんのひとこと
問題を解く前に、まず整理する。「騙されたこと」を悔やむ時間より、盗まれた情報を分類して一つずつ使えなくしていくことが、被害拡大を防ぐ第一歩だよ。
※本記事は、2026年8月時点の警察庁、金融庁、消費者庁、独立行政法人情報処理推進機構(IPA)、デジタル庁等の公表情報を基にした一般的な解説です。サービスごとのアカウント停止、補償、カード再発行、本人確認書類の対応等は各事業者によって異なります。実際に被害が発生している場合は、関係するサービス提供会社・金融機関等の最新案内をご確認ください。
参考資料
\ 最新情報をチェック /